
소득공제
청년패스
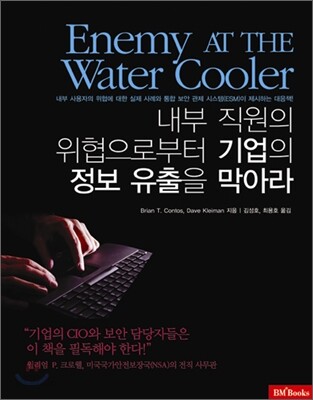
Enemy AT THE Water Cooler 내부 직원의 위협으로부터 기업의 정보 유출을 막아라
Bryan T. Contos ,Dave Kleiman 공저 김성호 ,최용호 공역
성안당
2008.06.30.
이미 소장하고 있다면 판매해 보세요.
- 해외배송 가능?
- 문화비소득공제 가능
이 상품의 태그
책소개
목차
|
PART 1 사이버 범죄의 배경, 내부 직원의 위협, 그리고 ESM
Chapter 01 사이버 범죄와 사이버 범죄자 101 1장에서 다룰 내용 컴퓨터 의존도와 인터넷의 성장 사이버 범죄자 행위의 동기 블랙 마켓 해커 스크립트 키드 고용된 1인 사이버 범죄자와 익스플로잇 개발자 범죄 조직 ID 도둑(흉내내기 사기꾼) 경쟁사 행동주의자, 민족 국가 위협, 테러리스트 내부 사용자 공격 수단 핵심 요약 Chapter 02 내부 사용자의 위협 누가 내부에 있는지 이해하기 내부 사용자 식별의 심리 미디어에서 소개한 내부 위협의 예 사용자 관점에서의 내부 위협 비즈니스 관점에서의 내부 위협 기술적인 관점에서의 내부 위협 핵심 요약 Chapter 03 통합 보안 관제 시스템(ESM) 통합 보안 관제 시스템 소개하기 통합 보안 관제 시스템의 필수 기능 투자 수익률(ROI)과 보안 투자 수익률(ROSI) 통합 보안 관제 시스템의 대안 핵심 요약 PART 2 실제 공격과 보안 사례에 대한 연구 Chapter 04 불안정한 보안 상태 - 싱가포르 데이터센터 Chapter 05 물리적 보안 사건과 논리적 보안 사건의 상호 관계- 미국의 정부 기관 사례 Chapter 06 양심적인 내부 사용자 - 오스트리아 소매 상인 Chapter 07 공모 위협 - 미국의 통신 회사 사례 Chapter 08 내부로부터의 침해 사고 - 영국의 금융 조직 Chapter 09 보복과 패스워드 - 브라질의 공기업 Chapter 10 급속한 개선 - 미국의 대학교 Chapter 11 의심스러운 행동 - 스페인의 컨설팅 회사 Chapter 12 내부 사용자에 대한 요약 의료 기록의 악의적인 사용 해적 소프트웨어 호스팅 팟 슬러핑 주(州) 자산 경매하기 다른 기업을 방해하기 위한 코드 작성하기 외주 용역 내부 사용자 집쥐를 이용한 금괴 밀수 참고 서적 PART 3 통합 보안 관제 시스템(ESM)의 확장성 Chapter 13 통합 보안 관제 시스템으로 증거 검수 절차에 대한 최상의 훈련집 제작하기 부인 모니터링과 정보 공개 서비스 제공 업체의 보호 예외 사항 허가를 받은 경우 컴퓨터 침입 예외 사항 법원의 지시 예외 사항 최고의 훈련 캐나다의 최고 증거 규칙 핵심 요약 Chapter 14 내부 위협과 통합 보안 관제 시스템을 사용하는 샤베인-옥슬리 다루기 왜 샤베인-옥슬리인가 샤베인-옥슬리 입문서 302절 : 회계 기록에 대한 기업의 의무 404절 : 내부 자산 통제 관리 직무 분리 회계 프로세스 모니터링 회계 시스템 통제 변경 탐지 409절 : 실시간 발행인 정보 공개 핵심 요약 Chapter 15 통합 보안 관제 시스템의 사고 관리 사고 관리의 기본 사고 관리 프로그램 구축하기 핵심 요약 Chapter 16 내부 침입에 관한 질문과 대답 소개 내부 침입 요약 첫 번째 질문 - 직원들 두 번째 질문 - 방지 세 번째 질문 - 자산 목록 네 번째 질문 - 로그 수집 다섯 번째 질문 - 로그 분석 여섯 번째 질문 - 특화된 내부 콘텐츠 일곱 번째 질문 - 물리적, 논리적 보안 통합 여덟 번째 질문 - IT 거버넌스 아홉 번째 질문 - 사고 대응 열 번째 질문 - 반드시 갖춰야 할 것들 Appendix 사이버 범죄 기소의 예 미합중국 법원의 판례 캘리포니아 - 중앙 지방법원 - 미합중국 대 제이 R.(사이버슬램 운영) 미합중국 대 찌에이 떵 미합중국 대 컬린 마테이아스 캘리포니아 - 북부 지방법원 - 미합중국 대 로버트 맥키메이 미합중국 대 로랑 샤베 미합중국 대 션얀밍 미합중국 대 로버트 리틀 미합중국 대 로만 베가 미합중국 대 마이클 A. 브래들리 미주리 - 서부 지방법원 - 미합중국 대 멜리사 데이비슨 미합중국 대 소지 올로워칸디 뉴욕 - 남부 지방법원 - 미합중국 대 제이슨 스마터와 신 듀나웨이 펜실베니아 서부 지방법원 - 미합중국 대 클린 마테이아스 미합중국 대 스캇 에릭 카탈라노 미합중국 대 마이런 테레슈추크 미합중국 대 제프리 리 퍼슨 기사, 웹캐스트, 파드캐스트 온라인 기사 웹캐스트 파드캐스트 |
저자 소개
저자 : 브라이언 T. 콘토스 Bryan T. Contos
CISSP - 아크사이트의 최고 보안 전문가. 콘토스는 4년 동안 아크사이트의 최고 전략 책임자(CSO)로 재직하면서 정부 기관과 포춘지에 선정된 1000여 곳의 기업에 통합 보안 관제 시스템(ESM) 솔루션과 관련된 보안 전략을 소개했고, 통합 보안 관제 시스템을 전파시켰다. 그는 수많은 강연에 참여했고, 재미있는 글을 기고했으며, 웹 캐스트와 파드 캐스트에 출연했다. 그리고 런던타임즈, 컴퓨터월드, SC 매거진, 테크뉴스 월드, 파이넨셜 섹터 테크놀로지, 그리고 샤베인-옥슬리 저널 출판사에 셀 수 없이 많은 보안에 관한 글들을 실었다. 콘토스는 립테크, 루슨트-벨 연구실, 컴팩 컴퓨터, 미국 국방부 정보시스템 계획국에서 보안 관리 및 엔지니어링 부문을 역임했다. 그는 북미, 남미, 서유럽, 아시아에 위치한 많은 산업 시설 및 벤더에서 인증을 받았으며, 애리조나대학교에서 박사 학위를 취득했다.
저자 : 데이브 클레이맨 Dave Kleiman
클레이맨은 SecurityBreachResponse.com의 소유자이며 Securit-e-Doc,Inc의 최고 정보 보안 경영자로 재직중이다. 그 전에는 Intelliswitch, Inc의 기술 운영 부사장이었는데, 국제 통신 및 인터넷 서비스 제공 업체의 네트워크를 감독했다.
데이브는 뛰어난 보안 전문가이다. 그는 이전의 플로리다 인증 법 집행 기관에서 컴퓨터 범죄 수사학의 조사 분야, 사고 대응, 침입 분석, 보안 감사, 보안 네트워크 인프라스트럭처 등에서 두각을 나타냈다. 마이크로소프트 기술에 대한 많은 보안 설치 및 설정에 관해 기술했고, 윈도우 운영체제 락다운 도구인 S-Lok를 개발했는데, 이것은 미국가안정보장국(NSA), 미표준기술연구소(NIST), 마이크로소프트의 공통 표준 가이드라인보다 훨씬 뛰어난 것이다.
데이브는 Microsoft Log Parser Toolkit를 저술했다. 그는 많은 국가 보안 회의에서 자주 강사로 나섰고, 보안 관련 뉴스레터, 웹 사이트, 인터넷 포럼 등에서 좋은 내용들을 정기적으로 기고했다.
데이브는 다양한 기관의 회원이며, 이 기관에는 대테러 및 보안전문가협회(IACSP), 포렌식컴퓨터 조사관 국제협회(ISFCE), 정보 시스템 감사 및 통제협회(ISACA), 하이테크 범죄 조사원(HTCIA), 네트워크와 시스템 프로페셔널협회(NaSPA), 공인사기 조사단협회(ACFE), 대테러 인정평가원(ATAB), 그리고 ASIS 인터내셔널 등이 포함되어 있다. 또한 그는 FBI의 인프라가드의 정보 최고 책임자 중 한 명으로 중역 그룹에 속해있으며, 국제 정보 시스템 포렌식위원회(IISFA)의 교육 이사 및 구성원으로 속해 있다.
역자 : 김성호
IT Division Technical Specialist, 성균관대학교 정보통신공학부, FedEx 한국지사 IT Division. (주)필리정보기술 부설 넷칼리지 교육센터 네트워크 전문 강사, (주) 휴먼브릿지 비팬 세미나, (주) 컴웨어 넷아카데미아 Cisco 과정 강의 (CCIE PreLab/CCNA/CCNP), 트레이닝파트너스 코리아 Cisco 과정 강의 (Security/IPv6/Routing/Switching), KT네트웍스 솔루션개발 선임연구원 (FTTH, IPTV, Web2.0 기술 담당), 현, FedEx 한국지사 IT Division 과장 (IT Policy & Security, Mobile Solution 담당). 역서로는 『Visual Basic 6』[영진닷컴], 『Microsoft Certification Professional Windows 98』[영진닷컴], 『Microsoft Excel』[영진닷컴], 『CCNA INTRO』[Cisco Press], 『ICND Self-Study』 [Cisco Press] ,
『CCNP Self-Study』 [Cisco Press], 『CCNP1: Advanced Routing』 [Cisco Press], 『CISSP All In One Exam Guide』 [사이텍미디어] 등이 있다.
『CCNP Self-Study』 [Cisco Press], 『CCNP1: Advanced Routing』 [Cisco Press], 『CISSP All In One Exam Guide』 [사이텍미디어] 등이 있다.
역자 : 최용호
(주)러닝스페이스 대표이사, 한국외국어대학교 경영정보대학원 소프트웨어공학 이학 석사, 네트워크&시스템 보안 체크 리스트, 분석/설계, 시스템 설계자, 넷칼리지 교육센터 웹&관리자 사이트 개발, PM BPAN.COM 사이트 개발, PM. 역서로 『CCNA Self Study: Interconnecting Cisco Network Devices (ICND)』[피어슨에듀케이션코리아], 『CCNP Self-Study: Building Scalable Cisco Internetworks(BSCI) 한글2판』 [피어슨에듀케이션코리아], 『CCNP Self-Study: Building Cisco Multilayer Switched Networks(BCMSN) 한글3판』[피어슨에듀케이션코리아], 『시스코 네트워킹 핵심 가이드』 [피어슨에듀케이션코리아], 『Hacking Exposed-J2EE&Java』 [사이버출판사] 등이 있다.
관련 분류
품목정보
- 발행일
- 2008년 06월 30일
- 쪽수, 무게, 크기
- 332쪽 | 594g | 178*225*30mm
- ISBN13
- 9788931549942
출판사 리뷰
|
보안에 대한 만병통치약은 없다. 한 번에 설치되어 모든 것이 구동되는 소프트웨어도 없고, 한 번에 조립되는 박스도 없다. 한 번에 작성되는 정책도 없고, 조직을 100% 안전하게 구성하기 위해 고용되는 전문가는 더더군다나 없다.
보안은 프로세스의 하나로 경계를 늦추지 말아야 한다. 이 책은 통합 보안 관제 시스템(ESM ; Enterprise Security Management) 솔루션에 중점을 두어 설명하는데, 통합 보안 관제 시스템이 어떻게 내부 사용자들의 위협을 관리하고, 그런 어려움들을 어떻게 해결하는지에 대해 다룬다. |
추천평
사락 별점0
혜택 및 유의사항밑줄0
혜택 및 유의사항
10,800원
총 1개
10,800원
