- 판매자
-
사업자
하얀책
중고샵 판매자가 직접 등록/판매하는 상품으로 판매자가 해당 상품과 내용에 모든 책임을 집니다.
이미 소장하고 있다면 판매해 보세요.
- 한정판매의 특성상 재고 상황에 따라 품절 가능
중고도서 소개
|
책소개
목차
|
Chapter 01 개요
1.1 컴퓨터 보안 개념 컴퓨터 보안 정의 사례 컴퓨터 보안 위협 1.2 OSI 보안 구조 1.3 보안 공격 소극적 공격 적극적 공격 1.4 보안 서비스 인증 접근제어 데이터 기밀성 데이터 무결성 부인봉쇄 가용성 서비스 1.5 보안 메커니즘 1.6 네트워크 보안 모델 1.7 표준 1.8 이 책의 개요 1.9 추천 자료 1.10 인터넷과 웹 자원 1.11 주요 용어, 복습문제와 연습문제 Part 01 암호 Chapter 02 대칭 암호와 메시지 기밀성 2.1 대칭 암호 원리 암호 암호해독 Feistel 암호 구조 2.2 대칭 암호 알고리즘 DES 3DES AES 2.3 랜덤넘버와 의사랜덤넘버 랜덤넘버 용도 TRNG, PRNG와 PRF 알고리즘 설계 2.4 스트림 암호와 RC4 스트림 암호 구조 RC4 알고리즘 2.5 암호 블록 운용 모드 전자 코드북 모드 암호 블록 체인 모드 암호 피드백 모드 카운터 모드 2.6 추천 자료와 웹 사이트 2.7 주요 용어, 복습문제와 연습문제 Chapter 03 공개키 암호와 메시지 인증 3.1 메시지 인증 방법 관용 암호를 이용한 인증 메시지 암호화 없이 메시지 인증하기 3.2 안전 해시함수 해시함수 요건 해시함수 보안 단순 해시함수 SHA 안전 해시함수 3.3 메시지 인증 코드 HMAC 블록 암호기반 MAC 3.4 공개키 암호 원리 공개키 암호 구조 공개키 암호시스템 응용 공개키 암호 요건 3.5 공개키 암호 알고리즘 RSA 공개키 암호 알고리즘 Diffie-Hellman 키교환 기타 공개키 암호 알고리즘 3.6 디지털 서명 3.7 추천 자료와 웹 사이트 3.8 주요 용어, 복습문제와 연습문제 Part 02 네트워크 보안 응용 Chapter 04 키 분배와 사용자 인증 4.1 대칭 암호를 이용한 대칭키 분배 4.2 KERBEROS Kerberos 버전 4 Kerberos 버전 5 4.3 비대칭 암호를 이용한 키 분배 공개키 인증서 공개키를 이용한 비밀키 분배 4.4 X.509 인증서 인증서 X.509 버전 3 4.5 공개키 기반구조 PKIX 관리 기능 PKIX 관리 프로토콜 4.6 통합신원관리 신원관리 신원 통합 4.7 추천 자료와 웹 사이트 4.8 주요 용어, 복습문제와 연습문제 Chapter 05 전송-레벨 보안 5.1 웹 보안의 필요성 웹 보안 위협 웹 트래픽 보안 방법 5.2 안전 소켓 계층과 전송 계층 보안 SSL 구조 SSL 레코드 프로토콜 암호명세 변경 프로토콜 경고 프로토콜 핸드셰이크 프로토콜 암호 계산 5.3 전송 계층 보안 버전 번호 메시지 인증 코드 경고 코드 암호도구 클라이언트 인증서 유형 인증_확인과 종료된 메시지 암호 계산 패딩 5.4 HTTPS 연결 개시 연결 종료 5.5 SSH 245 전송 계층 프로토콜 사용자 인증 프로토콜 연결 프로토콜 5.6 추천 자료와 웹 사이트 5.7 주요 용어, 복습문제와 연습문제 Chapter 06 무선 네트워크 보안 6.1 IEEE 802.11 무선 LAN 개요 Wi-Fi 연합 IEEE 802 프로토콜 구조 IEEE 802.11 네트워크 요소와 구조 모델 IEEE 802.11 서비스 6.2 IEEE 802.11i 무선 LAN 보안 IEEE 802.11i 서비스 IEEE 802.11i 동작 단계 탐색 단계 인증 단계 키 관리 단계 안전 데이터 전송 단계 IEEE 802.11i 의사랜덤 함수 6.3 무선 응용 프로토콜 개요 운용 개요 무선 마크업 언어 WAP 구조 무선 응용 환경 WAP 프로토콜 구조 6.4 무선 전송층 보안 WTLS 세션과 연결 WTLS 프로토콜 구조 암호 알고리즘 6.5 WAP 종단-대-종단 보안 6.6 추천 자료와 웹 사이트 6.7 주요 용어, 복습문제와 연습문제 Chapter 07 7.1 Pretty Good Privacy 기호 동작 과정 암호 키와 키 고리 공개키 관리 7.2 S/MIME RFC 5322 MIME S/MIME 기능 S/MIME 메시지 S/MIME 인증서 처리 강화된 보안 서비스 7.3 도메인키 확인 메일 인터넷 메일 구조 전자메일 위협 DKIM 전략 DKIM 기능 흐름 7.4 추천 자료와 웹 사이트 7.5 주요 용어, 복습문제와 연습문제 부록 7A 기수-64 변환 Chapter 08 IP 보안 8.1 IP 보안 개요 IPsec의 응용 IPsec의 이점 라우팅 응용 IPsec 문서 IPsec 서비스 전송 모드와 터널 모드 8.2 IP 보안 정책 보안 연관 보안 연관 데이터베이스 보안 정책 데이터베이스 IP 트래픽 처리 8.3 캡슐화 보안 페이로드 ESP 형식 암호화 및 인증 알고리즘 패딩 재전송방지 서비스 전송 모드와 터널 모드 8.4 보안 연관 묶기 인증과 기밀성 보안 연관의 기본 조합 8.5 인터넷 키교환 키 결정 프로토콜 헤더와 페이로드 형식 8.6 암호도구 8.7 추천 자료와 웹 사이트 8.8 주요 용어, 복습문제와 연습문제 Part 03 시스템 보안 Chapter 09 침입자 9.1 침입자 침입자 행동 패턴 침입 기법 9.2 침입탐지 감사기록 통계적 변형탐지 규칙-기반 침입탐지 기본-비율 오류 분산 침입탐지 허니팟 침입탐지 교환 형식 9.3 패스워드 관리 패스워드 보호 패스워드 선택 요령 9.4 추천 자료와 웹 사이트 9.5 주요 용어, 복습문제와 연습문제 부록 9A 기본-비율 오류 Chapter 10 악성 소프트웨어 10.1 악성 소프트웨어 유형 백 도어 논리폭탄 트로이 목마 모바일 코드 다중-위협 악성 소프트웨어 10.2 바이러스 바이러스 속성 바이러스 유형 바이러스 키트 매크로 바이러스 전자메일 바이러스 10.3 바이러스 방어책 안티바이러스 방법 고도 안티바이러스 기술 10.4 웜 모리스 웜 웜 확산 모델 최근의 웜 공격 웜 기술의 상태 이동 전화 웜 웜 대응책 10.5 분산서비스거부 공격 DDoS 공격의 개요 공격 네트워크 구축 DDoS 대응책 10.6 추천 자료와 웹 사이트 10.7 주요 용어, 복습문제와 연습문제 Chapter 11 침입차단시스템 11.1 침입차단시스템의 필요성 11.2 침입차단시스템 특성 11.3 침입차단시스템 유형 패킷-필터링 침입차단시스템 스테이트풀 패킷 검사 침입차단시스템 응용-레벨 게이트웨이 회선-레벨 게이트웨이 11.4 침입차단시스템 배치 배스천 호스트 호스트-기반 침입차단시스템 개인 침입차단시스템 11.5 침입차단시스템 위치와 구성 DMZ 네트워크 가상사설네트워크 분산 침입차단시스템 침입차단시스템 위치와 토폴로지 요약 11.6 추천 자료와 웹 사이트 11.7 주요 용어, 복습문제와 연습문제 Part 04 네트워크 관리 보안, 법과 윤리 Chapter 12 네트워크 관리 보안 12.1 SNMP의 기본개념 네트워크 관리 구조 네트워크 관리 프로토콜 구조 프록시 SNMPv2 12.2 SNMPv1 공동체 서비스 공동체와 공동체 이름 인증 서비스 접근 정책 프록시 서비스 12.3 SNMPv3 SNMP 구조 메시지 처리와 사용자 보안 모델 뷰-기반 접근 제어 12.4 추천 자료와 웹 사이트 12.5 주요 용어, 복습문제와 연습문제 Chapter 13 법과 도덕적 관점 13.1 사이버범죄와 컴퓨터범죄 컴퓨터범죄 유형 법 집행기관의 어려움 법 집행기관과의 협업 13.2 지적 재산권 지적 재산권 유형 네트워크 및 컴퓨터 보안과 관련된 지적 재산권 디지털 밀레니엄 저작권법 디지털 권리 관리 13.3 프라이버시 프라이버시 법과 규제 조직의 반응 프라이버시와 데이터 감시 13.4 윤리적 문제 윤리와 IS 전문성 컴퓨터 및 정보시스템과 연관된 윤리적 문제 행동 수칙 13.5 추천 자료와 웹 사이트 13.6 주요 용어, 복습문제와 연습문제 |
저자 소개
저자소개
이재광 : 현재 한남대학교 컴퓨터공학과 교수이다.
전태일 : 현재 대전대학교 해킹보안학과 교수이다.
전태일 : 현재 대전대학교 해킹보안학과 교수이다.
관련 분류
- 카테고리 분류
품목정보
- 발행일
- 2013년 01월 31일
- 쪽수, 무게, 크기
- 592쪽 | 188*254*35mm
- ISBN13
- 9788970507606
출판사 리뷰
|
컴퓨터과학과 공학 교과서 분야에서 최고의 저자협회상을
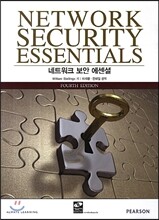
11번이나 수상한 William Stallings의 베스트셀러 네트워크를 통한 광범위한 상호 연결과 컴퓨터 시스템의 폭발적인 공급 확대로 점점 더 저장된 정보에 매달리고 시스템을 통한 정보 교환에 의존하는 세상이다. 따라서 데이터나 자원들이 노출되지 않도록 보호해야 하고, 데이터와 메시지의 인증이 보장되어야 하며, 네트워크를 이용한 공격으로부터 시스템을 방어해야 하는 것은 시대적 사명이다. 이때에 30년 넘게 이 분야의 최고 전문가가 기술한 이 책은 매우 시의적절하다. 특징과 구성 이 책은 네트워크 보안 응용기술과 표준에 대한 실제적인 조사결과를 제공하고 있다. 또한 인터넷이나 기업 네트워크에서 광범위하게 사용되는 응용기술을 강조하고, 여러 방면에 적용되는 표준, 특히 인터넷 표준에 역점을 두고 설명하고 있다. 이 책은 교육에 종사하는 사람이나 전문가들을 대상으로 만들어졌지만, 교과서로 사용할 경우 컴퓨터 과학, 컴퓨터 공학, 전기 공학을 전공하는 학생들을 대상으로 네트워크 보안에 대한 한 학기 학부교재로 적합하도록 엮었다. 또한 다른 사람의 도움 없이 자습을 하는 학생들이 기초적인 지식을 습득하는 참고도서로도 사용할 수 있다. 그러나 무엇보다도 이 책이 가진 특징은 해박한 지식과 교과서 집필에 노하우를 가진 William Stallings의 [암호와 네트워크 보안(Cryptography and Network Security)] 제4판의 핵심 내용과 최신의 내용을 싣고 있다는 것이다. 이 책은 다음과 같이 네 부분으로 구성되어 있다. 제1부 암호 기법: 암호(encryption), 해시함수(hash functions), 디지털 서명(digital signatures)과 키교환(key exchange)을 망라하는 네트워크 보안 응용기술의 기초가 되는 암호 알고리즘과 프로토콜에 대해 설명하고 있다. 제2부 네트워크 보안 응용기술: Kerberos, X.509v3 인증서, PGP, S/MIME, IP Security, SSL/TLS, SET와 SNMPv3를 포함하는 중요한 네트워크 보안 도구들과 응용기술들에 대해 설명하고 있다. 제3부 시스템 보안: 침입자나 바이러스의 위협과 대책, 침입차단시스템과 신뢰 시스템의 이용 문제를 포함한 시스템 수준에서 보안 문제를 다루고 있다. 제4부 네트워크 관리보안, 법과 윤리: 침입자나 바이러스의 위협과 대책, 침입 차단 시스템과 신뢰 시스템의 이용 문제를 포함한 시스템 수준에서 보안 문제를 다고 있다. 책의 내용 1장 ‘개요’에서는 이 책의 전반에 걸쳐 다룰 주제를 개략적으로 소개한다. 우선 네트워크 보안 서비스와 메커니즘에 대해서 일반적인 토론을 하고 이들을 겨냥한 공격 유형에 대해서 알아본다. 그 뒤에 일반적이고 개략적인 모델을 만들고 그 모델 안에서 보안 서비스와 메커니즘이 어떻게 작동하는지 알아본다. 2장 ‘대칭 암호와 메시지 기밀성’에서는 먼저 대칭 암호 절차의 일반적 유형을 살펴본다. 다음으로 중요한 세 가지 암호 알고리즘에 대해 살펴본다. 이 세 가지는 DES, 3중 DES 그리고 AES이다. 이어서 랜덤넘버와 의사랜덤넘버에 대해 설명하고, 다음에 대칭 스트림 암호를 소개하며, 광범위하게 사용되는 RC4 스트림 암호에 대해 설명한다. 끝으로 중요한 개념인 블록 암호 운용 모드에 대해 알아본다. 3장 ‘공개키 암호와 메시지 인증’에서는 메시지 인증에 대한 3가지 측면을 살펴본다. 우선 메시지 인증을 제공하는 메시지 인증 코드와 해시함수의 이용을 살펴보고, 공개키 암호원리와 두 가지 공개키 알고리즘에 대해 알아본다. 그 다음 메시지 인증보다 강한 기능을 제공하는 디지털 서명에 사용하는 공개키 암호에 대해 살펴본다. 마지막으로 키 관리에 대해 다시 생각해본다. 4장 ‘키 분배와 사용자 인증’에서는 초기에 사용했던 것 중의 한 가지였으며 가장 널리 사용된 키 분배 방법이며 사용자 인증 서비스인 Kerberos에 대해서 자세히 살펴본다. 그 다음에 비대칭 암호를 이용한 키 분배 시스템에 대해 살펴보고, X.509 인증서와 공개키 기반구조를 설명한다. 끝으로 통합된 신원 관리에 대한 개념을 설명한다. 5장 ‘전송-레벨 보안’에서는 웹 보안에 대해 일반적으로 필요한 사항에 대해 논의하고 나서 웹 상거래의 일부로서 그 중요성이 부각되고 있으며 전송층 보안의 핵심이 되는 3개의 표준화된 구조에 초점을 맞추어 설명하는데, 그 두 가지가 바로 SSL/TLS, HTTPS와 SSH이다. 6장 ‘무선 네트워크 보안’에서는 두 가지 중요한 무선 네트워크 보안 구조에 대해 살펴본다. 첫 번째, 무선 LAN 보안 표준인 802.11i이다. 이 표준은 IEEE 802.11의 일부로서 Wi-Fi라고 한다. 우선 IEEE 802.11에 대해 대략적으로 알아보고 IEEE 802.11i에 대해 자세히 설명한다. 이 장의 나머지 부분에서는 셀룰러 전화 같은 모바일 무선 장치의 웹 접근을 위한 보안 표준에 대해 알아본다. 먼저 셀룰러 네트워크에 연결된 모바일 장치와 웹 서버 사이의 통신 표준 집합인 WAP(Wireless Application Protocol)에 대해 살펴본다. 그 다음 모바일 장치와 (셀룰러 네트워크와 인터넷 사이에서 작동하는) 게이트웨이 간의 보안을 제공하는 프로토콜인 WTLS(Wireless Transport Layer Security)에 대해 알아본다. 끝으로 WAP 장치와 Web 서버 사이의 종단-대-종단 보안 서비스를 다룬다. 7장 ‘전자메일 보안’에서는 기밀성과 인증을 제공하는 탁월한 방법인 PGP(Pretty Good Privacy)와 S/MIME(Secure/Multipurpose Internet Mail Extensions)를 살펴본다. 8장 ‘IP 보안’에서는 IP 보안(IPsec)의 개요와 IPsec 구조를 소개하고, 세 가지 기능적 분야에 대해 자세하게 살펴본다. 9장 ‘침입자’에서는 침입자를 주제로 다룬다. 먼저, 공격의 특성을 살펴보고 방어와 방어에 실패할 경우 탐지를 위한 전략에 대해 살펴본다. 그 다음에 패스워드 관리와 연관된 주제를 살펴본다. 10장 ‘악성 소프트웨어’에서는 악성 소프트웨어에 대해서 살펴본다. 특히 바이러스와 웜에 대해 살펴보는데, 다양한 유형의 맬웨어를 조사해보고 바이러스와 웜의 자세한 사항을 살펴본다. 11장 ‘침입차단시스템’에서는 침입차단시스템의 필요성과 특성 등에 대해 배운다. 12장 ‘네트워크 관리 보안’에서는 SNMPv1에서 사용할 수 있는 기초적인 보안기능과 SNMPv3가 제공하는 훨씬 광범위한 보안기능에 대해 설명한다. 13장 ‘컴퓨터 보안의 법적 도덕적 관점’은 범위가 너무 넓어 이 장에서는 사이버범죄와 컴퓨터범죄, 지적 재산권, 프라이버시, 윤리적 문제 등에 대해서만 한정해서 알아본다. |
상품정보안내
- 주문 전 중고상품의 정확한 상태 및 재고 문의는 [판매자에게 문의하기]를 통해 문의해 주세요.
- 주문완료 후 중고상품의 취소 및 반품은 판매자와 별도 협의 후 진행 가능합니다. 마이페이지 > 주문내역 > 주문상세 > 판매자 정보보기 > 연락처로 문의해 주세요.
판매자 정보
- 업체명
- 원춘자
- 대표자명
- 원춘자
- 사업자 등록번호
- 326-93-01029
- 사업자 종목
- 중고서적
- 고객 상담 전화번호(유선)
- 010-5420-7583
- 고객 상담 이메일
- jaepro@hanmail.net
- 배송 방법
- YES24택배
- 본사 소재지
- 경기도 군포시 당동 157-3 2층
- 발송지 주소
- 경기도 군포시 당동 157-3 2층 진테크
- 반품지 주소
- 경기도 군포시 당동 157-3 2층 진테크
부적합 상품 신고하기
신고하기- 구매에 부적합한 상품은 신고해주세요.
- 구매하신 상품의 상태, 배송, 취소 및 반품 문의는 판매자 묻고 답하기를 이용해주세요.
- 상품정보 부정확(카테고리 오등록/상품오등록/상품정보 오등록/기타 허위등록) 부적합 상품(청소년 유해물품/기타 법규위반 상품)
- 전자상거래에 어긋나는 판매사례: 직거래 유도
8,500원
총 1개
8,500원