

이미 소장하고 있다면 판매해 보세요.
- 국내배송만 가능
- 문화비소득공제 가능
이 상품의 태그
상세 이미지

책소개
저자 소개 1
숭실대학교 컴퓨터학부를 졸업하고, 고려대학교 정보보호대학원에서 석사 및 박사 학위를 받았다. 2016년부터 2020년까지 고려대학교 정보보호대학원에서 산학협력중점 교수로 기초 해킹, 고급 해킹, 사이버 보안 실무를 가르치며 3년 연속 석탑강의상을 수상했다.
사우디아라비아나이프아랍안보과학대학교(NAUSS) 에서 사이버 보안 및 디지털포렌식학과의 학과장을 맡기도 했다. 현재 영국 레이븐스본 대학교(Ravensbourne University London) 에서 사이버 보안 석사 과정 책임자로 근무하며, 사이버 범죄, 악성코드 및 랜섬웨어 분석, AI 보안, 웹 및 시스템 보안을
숭실대학교 컴퓨터학부를 졸업하고, 고려대학교 정보보호대학원에서 석사 및 박사 학위를 받았다. 2016년부터 2020년까지 고려대학교 정보보호대학원에서 산학협력중점 교수로 기초 해킹, 고급 해킹, 사이버 보안 실무를 가르치며 3년 연속 석탑강의상을 수상했다.
사우디아라비아나이프아랍안보과학대학교(NAUSS) 에서 사이버 보안 및 디지털포렌식학과의 학과장을 맡기도 했다. 현재 영국 레이븐스본 대학교(Ravensbourne University London) 에서 사이버 보안 석사 과정 책임자로 근무하며, 사이버 범죄, 악성코드 및 랜섬웨어 분석, AI 보안, 웹 및 시스템 보안을 연구하고 , 실무 경험을 보안 교육과 연구에 접목하는 일을 이어가고 있다. 또한 차세대 보안리더 양성 프로그램 (BoB) 에서 10년 이상 멘토로 활동하며 사이버 보안 인재를 양성하고 있다.
학계로 오기 전에는 글로벌 컨설팅 회사 딜로이트(Deloitte)에서 사이버 리스크 부서의 Senior Manager로 기술 기반 컨설팅과 전략 기반 컨설팅을 담당했다. 또한 PwC(삼일회계법인)와 SK인포섹, A3시큐리티 컨설팅에서 130여 개 기업을 대상으로 모의해킹과 보안 컨설팅을 수행했다. 제1회 해킹방어대회에서 대상을 차지해 정보통신부장관상을 받았으며, 2007년에는 세계 해킹 컨퍼런스인 데프콘에 아시아 유일 한국 팀 멤버로 참여하기도 했다. 이후에는 UNODC, INTERPOL , Europol, ITU 등 국내외 기관의 전문가 회의와 교육, 컨퍼런스에 참여하며 활발히 활동하고 있다. 주요 역서로는 『기업과 고객을 파괴하는 해킹과 사이버 보안의 모든 것』 (책만, 2025), 『웹 해킹&보안 완벽 가이드』 (에이콘출판사, 2014), 『와이어샤크를 활용한 실전 패킷 분석』 (에이콘출판사, 2007) 등이 있다.
사우디아라비아나이프아랍안보과학대학교(NAUSS) 에서 사이버 보안 및 디지털포렌식학과의 학과장을 맡기도 했다. 현재 영국 레이븐스본 대학교(Ravensbourne University London) 에서 사이버 보안 석사 과정 책임자로 근무하며, 사이버 범죄, 악성코드 및 랜섬웨어 분석, AI 보안, 웹 및 시스템 보안을 연구하고 , 실무 경험을 보안 교육과 연구에 접목하는 일을 이어가고 있다. 또한 차세대 보안리더 양성 프로그램 (BoB) 에서 10년 이상 멘토로 활동하며 사이버 보안 인재를 양성하고 있다.
학계로 오기 전에는 글로벌 컨설팅 회사 딜로이트(Deloitte)에서 사이버 리스크 부서의 Senior Manager로 기술 기반 컨설팅과 전략 기반 컨설팅을 담당했다. 또한 PwC(삼일회계법인)와 SK인포섹, A3시큐리티 컨설팅에서 130여 개 기업을 대상으로 모의해킹과 보안 컨설팅을 수행했다. 제1회 해킹방어대회에서 대상을 차지해 정보통신부장관상을 받았으며, 2007년에는 세계 해킹 컨퍼런스인 데프콘에 아시아 유일 한국 팀 멤버로 참여하기도 했다. 이후에는 UNODC, INTERPOL , Europol, ITU 등 국내외 기관의 전문가 회의와 교육, 컨퍼런스에 참여하며 활발히 활동하고 있다. 주요 역서로는 『기업과 고객을 파괴하는 해킹과 사이버 보안의 모든 것』 (책만, 2025), 『웹 해킹&보안 완벽 가이드』 (에이콘출판사, 2014), 『와이어샤크를 활용한 실전 패킷 분석』 (에이콘출판사, 2007) 등이 있다.
김경곤의 다른 상품


품목정보
- 발행일
- 2026년 11월 16일
- 쪽수, 무게, 크기
- 432쪽 | 869g | 188*257*18mm
- ISBN13
- 9791173400810
책 속으로
|
CHAPTER 01 인터넷과 웹의 이해
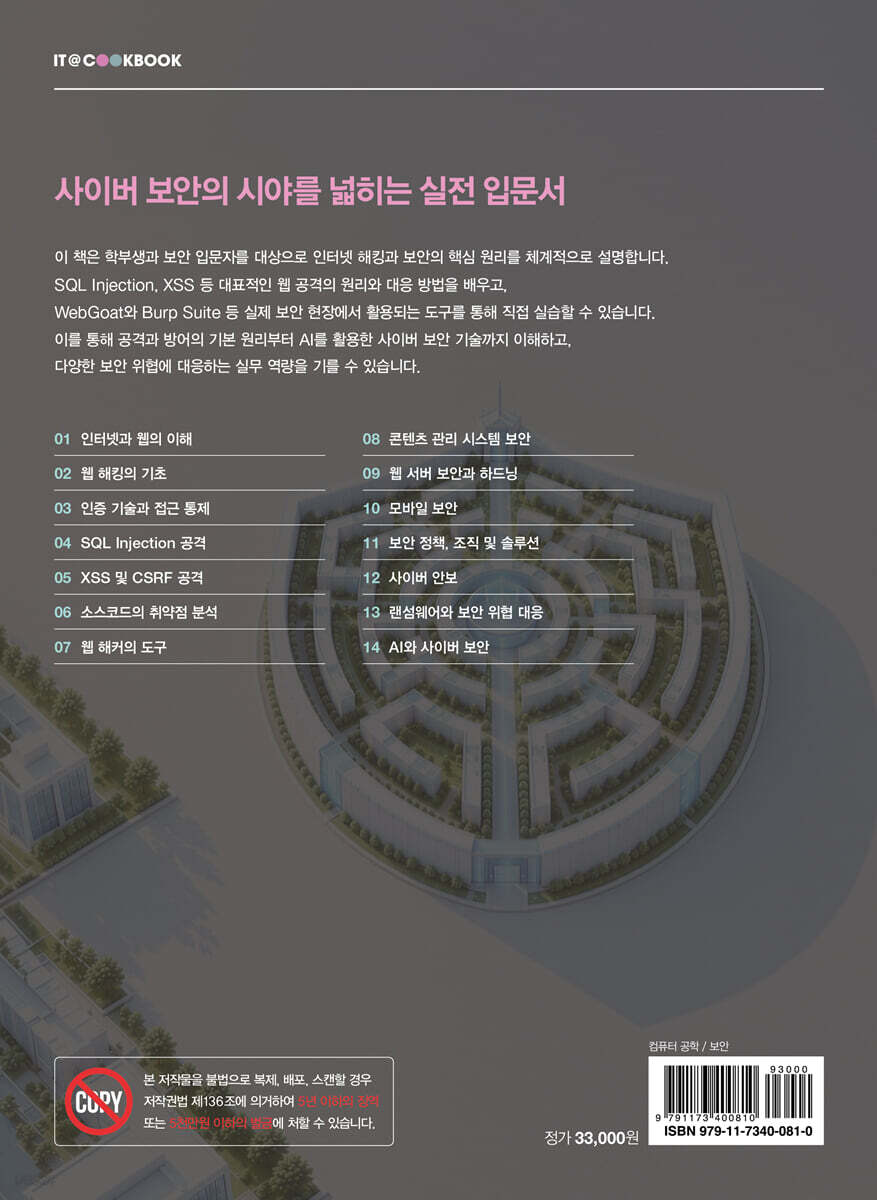
1.1 인터넷의 탄생 1.2 인터넷 프로토콜 [실습 1-1] TCP/ IP의 RFC 문서 살펴보기 1.3 인터넷 거버넌스 1.4 웹의 탄생 [실습 1-2] 초창기의 웹 사이트 살펴보기 1.5 HTTP 프로토콜 [실습 1-3] 웹 프록시를 이용한 HTTP 패킷 분석 1.6 웹 애플리케이션 기술 연습문제 CHAPTER 02 웹 해킹의 기초 2.1 웹 해킹의 기술적 진화 2.2 일반적인 웹 해킹 과정 [실습 2-1] Burp Suite를 이용한 웹 사이트 정보 수집 [실습 2-2] OWASP ZAP을 이용한 웹 스캐닝 [실습 2-3] Shodan과 Criminal IP를 이용한 정보 수집 2.3 웹 애플리케이션의 취약점 [실습 2-4] WebGoat 설치 및 실행 연습문제 CHAPTER 03 인증 기술과 접근 통제 3.1 인증 기술 [실습 3-1] 온라인 분석 도구를 이용한 패스워드 취약성 진단 [실습 3-2] WebGoat를 이용한 패스워드 재설정 기능 이해 [실습 3-3] Burp Suite를 이용한 OAuth 2.0 인증 흐름 분석 3.2 접근 통제 [실습 3-4] WebGoat와 Burp Suite를 이용한 IDOR 취약점 분석 연습문제 CHAPTER 04 SQL Injection 공격 4.1 SQL Injection 공격의 개요 [실습 4-1] SQLite 설치 [실습 4-2] SQL 쿼리문 실습 4.2 SQL Injection 공격 실습 [실습 4-3] WebGoat를 이용한 기본 SQL Injection 공격 실습 [실습 4-4] 숫자 기반 SQL Injection 공격 수행 4.3 Blind SQL Injection 공격 4.4 XPath 삽입 공격 연습문제 CHAPTER 05 XSS 및 CSRF 공격 5.1 XSS 공격의 개요 5.2 XSS 공격의 유형 [실습 5-1] Stored XSS 공격 실습 [실습 5-2] Reflected XSS 공격 실습 5.3 CSRF 공격 5.4 보호 기법 : CSP 적용 연습문제 CHAPTER 06 소스코드의 취약점 분석 6.1 소스코드 취약점의 유형 6.2 정적 분석 및 동적 분석 도구 [실습 6-1] SonarQube 설치 및 취약점 탐지 [실습 6-2] Semgrep을 통한 코드 취약점 탐색 [실습 6-3] 심화 WebGoat 디컴파일을 통한 취약 코드 확인 6.3 언어별 취약점 연습문제 CHAPTER 07 웹 해커의 도구 7.1 웹 브라우저 7.2 웹 프록시 도구(Burp Suite) [실습 7-1] Burp Suite의 Target 기능 연습 [실습 7-2] Burp Suite Repeater를 이용한 HTTP 요청 변조 분석 7.3 웹 취약점 스캐너 연습문제 CHAPTER 08 콘텐츠 관리 시스템 보안 8.1 콘텐츠 관리 시스템의 종류 [실습 8-1] WordPress 설치 8.2 콘텐츠 관리 시스템의 보안 방안 [실습 8-2] WordPress 플러그인 설치 및 보안 점검 연습문제 CHAPTER 09 웹 서버 보안과 하드닝 9.1 입력값 검증과 시큐어 코딩 9.2 아파치 웹 서버 보안 [실습 9-1] Apache 웹 서버 보안 설정 9.3 HTTPS와 TLS 1.3 9.4 웹 서버 로그와 보안 관제(SIEM) [실습 9-2] access.log 파일 확인 연습문제 CHAPTER 10 모바일 보안 10.1 모바일 보안의 개요 10.2 모바일 보안 위협 요소 [실습 10-1] MobSF를 이용한 안드로이드 앱 정적 분석 10.3 모바일 보안 대응 방안 연습문제 CHAPTER 11 보안 정책, 조직 및 솔루션 11.1 보안 정책과 프레임워크 11.2 보안 조직과 조직 구성 11.3 대표적인 정보보안 솔루션 [실습 11-1] Windows Defender를 이용한 엔드포인트 보안 점검 연습문제 CHAPTER 12 사이버 안보 12.1 사이버 안보의 개요 12.2 주요 국가의 사이버 안보 동향 [실습 12-1] 주요 국가 및 EU의 사이버 안보 전략 비교 분석 연습문제 CHAPTER 13 랜섬웨어와 보안 위협 대응 13.1 랜섬웨어의 개요 13.2 랜섬웨어의 암호화와 복호화 [실습 13-1] AES와 RSA를 이용한 랜섬웨어 암호화 및 복호화 13.3 랜섬웨어 분석 기법과 사례 [실습 13-2] LockBit IOC 분석 연습문제 CHAPTER 14 AI 와 사이버 보안 14.1 AI와 사이버 보안의 개요 [실습 14-1] AI 도구를 활용한 피싱 이메일 및 위협 분석 14.2 AI를 활용한 공격 [실습 14-2] 프롬프트 인젝션 분석 14.3 AI를 활용한 방어 [실습 14-3] AI 도구를 활용한 악성코드(스크립트) 분석 14.4 생성형 AI 보안 14.5 AI 에이전트와 보안 자동화 [실습 14-4] AI를 활용한 소스코드 취약점 분석 연습문제 |
사락 별점0
혜택 및 유의사항밑줄0
혜택 및 유의사항
33,000원
총 1개
33,000원
