

- 국내배송만 가능
- 예약상품과 함께 주문 시 제품 출시일에 함께 배송됩니다. (제작사의 사정으로 출시 지연 가능)
- 문화비소득공제 가능
이 상품의 태그
상세 이미지

책소개
목차
|
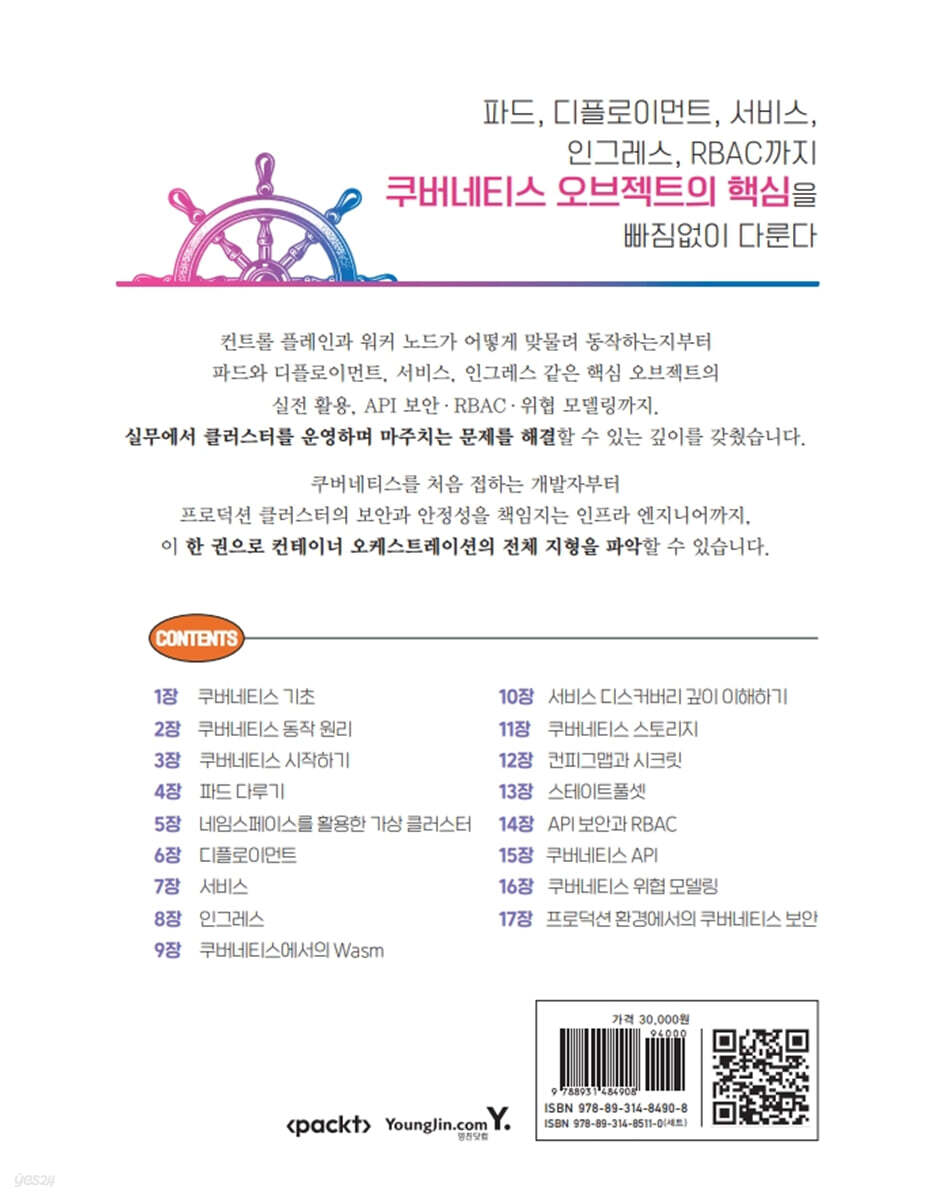
[1장] 쿠버네티스 기초
1.1 쿠버네티스를 이해하기 위한 중요한 배경 지식 ___1.1.1 오케스트레이션 ___1.1.2 컨테이너화 ___1.1.3 클라우드 네이티브 ___1.1.4 마이크로서비스 ___1.1.5 쿠버네티스는 어디에서 왔을까? ___1.1.6 쿠버네티스와 도커 ___1.1.7 도커 스웜은 어떨까? ___1.1.8 쿠버네티스와 보그: 저항은 무의미하다! ___1.1.9 쿠버네티스라는 이름의 의미 1.2 쿠버네티스: 클라우드의 운영체제 ___1.2.1 애플리케이션 스케줄링 [2장] 쿠버네티스 동작 원리 2.1 멀리서 바라본 쿠버네티스 ___2.1.1 쿠버네티스: 클러스터 ___2.1.2 쿠버네티스: 오케스트레이터 2.2 컨트롤 플레인과 워커 노드 ___2.2.1 컨트롤 플레인 ___2.2.2 워커 노드 2.3 쿠버네티스를 위한 애플리케이션 패키징 2.4 선언형 모델과 의도한 상태 2.5 파드 ___2.5.1 파드와 컨테이너 ___2.5.2 파드의 내부 구조 ___2.5.3 파드 스케줄링 ___2.5.4 스케일링 단위로서의 파드 ___2.5.5 파드의 라이프사이클 ___2.5.6 파드의 불변성 2.6 디플로이먼트 2.7 서비스 오브젝트와 안정적인 네트워킹 [3장] 쿠버네티스 시작하기 3.1 도커 데스크톱으로 한 번에 설치하기 ___3.1.1 도커 계정 생성하기 ___3.1.2 도커 데스크톱 설치하기 ___3.1.3 도커 데스크톱에 포함된 멀티 노드 쿠버네티스 클러스터 배포하기 3.2 Linode Cloud에서 쿠버네티스 클러스터 구축 ___3.2.1 LKE 클러스터 소개 ___3.2.2 Linode 계정 생성하기 ___3.2.3 LKE 클러스터 생성하기 ___3.2.4 kubectl 설정하기 ___3.2.5 LKE 클러스터 테스트하기 ___3.2.6 kubectl과 kubeconfig 파일 더 알아보기 [4장] 파드 다루기 4.1 파드 개념 ___4.1.1 파드의 역할 ___4.1.2 파드 배포하기 ___4.1.3 파드의 라이프사이클 ___4.1.4 스태틱 파드와 컨트롤러 비교 ___4.1.5 파드 네트워크 4.2 멀티 컨테이너 파드 ___4.2.1 멀티 컨테이너 파드: 초기화 컨테이너 ___4.2.2 멀티 컨테이너 파드: 사이드카 ___4.2.3 파드 개념 요약 4.3 파드 실습 ___4.3.1 파드 매니페스트 파일 ___4.3.2 매니페스트 파일: 코드로서의 공감 ___4.3.3 매니페스트 파일로 파드 배포하기 ___4.3.4 파드 들여다보기 ___4.3.5 파드 호스트명 ___4.3.6 파드 불변성 확인하기 ___4.3.7 리소스 요청과 리소스 제한 ___4.3.8 멀티 컨테이너 파드 예제 : 초기화 컨테이너 ___4.3.9 멀티 컨테이너 파드 예제 : 사이드카 컨테이너 [5장] 네임스페이스를 활용한 가상 클러스터 5.1 네임스페이스 개념 5.2 네임스페이스 활용 사례 5.3 기본 네임스페이스 5.4 네임스페이스 생성 및 관리 5.5 네임스페이스에 오브젝트 배포하기 [6장] 디플로이먼트 6.1 디플로이먼트 개념 ___6.1.1 디플로이먼트와 파드 ___6.1.2 디플로이먼트와 레플리카셋 ___6.1.3 스케일링 관련 참고 사항 ___6.1.4 모든 것은 ‘상태’에 관한 이야기 ___6.1.5 디플로이먼트를 이용한 롤링 업데이트 ___6.1.6 롤백 6.2 디플로이먼트 생성 ___6.2.1 디플로이먼트 살펴보기 ___6.2.2 애플리케이션에 접근하기 6.3 애플리케이션 수동 스케일링 6.4 롤링 업데이트 수행하기 ___6.4.1 롤아웃 일시 중지와 재개 6.5 롤백 수행하기 ___6.5.1 롤아웃과 레이블 [7장] 서비스 7.1 서비스 개념 ___7.1.1 레이블과 느슨한 결합 ___7.1.2 엔드포인트슬라이스 내부 동작 방식 ___7.1.3 서비스 유형 7.2 서비스 실습 ___7.2.1 명령형 방식으로 서비스 다루기 ___7.2.2 선언형 방식으로 서비스 다루기 [8장] 인그레스 8.1 인그레스를 이해하기 위한 배경 설명 8.2 인그레스 아키텍처 8.3 인그레스 실습 ___8.3.1 NGINX 인그레스 컨트롤러 설치 ___8.3.2 인그레스 클래스 구성 ___8.3.3 호스트 기반 및 경로 기반 라우팅 구성 ___8.3.4 샘플 환경 배포 ___8.3.5 인그레스 오브젝트 생성 ___8.3.6 인그레스 오브젝트 확인 ___8.3.7 DNS 설정 구성 ___8.3.8 인그레스 테스트 [9장] 쿠버네티스에서의 Wasm 9.1 Wasm 기초 ___9.1.1 Wasm 보안 ___9.1.2 Wasm 이식성 ___9.1.3 Wasm 성능 ___9.1.4 Wasm 개념 요약 9.2 쿠버네티스에서의 Wasm 이해하기 9.3 쿠버네티스에서의 Wasm 실습 ___9.3.1 사전 준비 도구 설치 및 테스트 ___9.3.2 Wasm 앱 작성 및 컴파일 ___9.3.3 OCI 이미지 빌드 및 OCI 레지스트리에 push하기 ___9.3.4 Wasm을 실행하기 위한 멀티 노드 쿠버네티스 클러스터 구축 및 구성 ___9.3.5 애플리케이션 배포 및 테스트 [10장] 서비스 디스커버리 깊이 이해하기 10.1 배경 설명 10.2 서비스 레지스트리 10.3 서비스 등록 10.4 서비스 디스커버리 ___10.4.1 ClusterIP 라우팅 ___10.4.2 서비스 디스커버리 요약 10.5 서비스 디스커버리와 네임스페이스 ___10.5.1 서비스 디스커버리 예제 10.6 서비스 디스커버리 트러블슈팅 [11장] 쿠버네티스 스토리지 11.1 큰 그림 살펴보기 11.2 스토리지 프로바이더 11.3 컨테이너 스토리지 인터페이스 11.4 퍼시스턴트 볼륨 서브시스템 11.5 스토리지클래스를 사용한 동적 프로비저닝 ___11.5.1 스토리지클래스 YAML ___11.5.2 스토리지클래스 사용하기 ___11.5.3 볼륨 관련 추가 설정 11.6 실습 ___11.6.1 기존 스토리지클래스 사용하기 ___11.6.2 새로운 스토리지클래스 생성하고 사용하기 [12장] 컨피그맵과 시크릿 12.1 큰 그림 살펴보기 ___12.1.1 구성을 분리한 경우의 모습 12.2 컨피그맵 개념 ___12.2.1 컨피그맵의 동작 방식 ___12.2.2 컨피그맵과 쿠버네티스 네이티브 애플리케이션 12.3 컨피그맵 실습 ___12.3.1 컨피그맵을 명령형 방식으로 생성하기 ___12.3.2 컨피그맵 살펴보기 ___12.3.3 컨피그맵을 선언형 방식으로 생성하기 ___12.3.4 컨피그맵 데이터를 파드와 컨테이너에 주입하기 12.4 시크릿 실습 ___12.4.1 쿠버네티스 시크릿은 안전할까? ___12.4.2 시크릿 생성하기 ___12.4.3 파드에서 시크릿 사용하기 [13장] 스테이트풀셋 13.1 스테이트풀셋 개념 ___13.1.1 스테이트풀셋 파드 이름 지정 ___13.1.2 순서가 보장되는 생성과 삭제 ___13.1.3 스테이트풀셋 삭제하기 ___13.1.4 스테이트풀셋과 볼륨 ___13.1.5 장애 처리 ___13.1.6 네트워크 ID와 헤드리스 서비스 13.2 스테이트풀셋 실습 ___13.2.1 스토리지클래스 배포하기 ___13.2.2 거버닝 헤드리스 서비스 생성하기 ___13.2.3 스테이트풀셋 배포하기 ___13.2.4 피어 디스커버리 테스트하기 ___13.2.5 스테이트풀셋 스케일링 ___13.2.6 롤아웃 ___13.2.7 파드 장애 테스트 ___13.2.8 노드 장애 테스트 ___13.2.9 스테이트풀셋 삭제하기 [14장] API 보안과 RBAC 14.1 API 보안의 큰 그림 14.2 인증 ___14.2.1 현재 인증 설정 확인하기 14.3 인가 (RBAC) ___14.3.1 RBAC의 큰 그림 ___14.3.2 사용자와 권한 ___14.3.3 클러스터 수준의 사용자와 권한 ___14.3.4 실제 사례 ___14.3.5 권한 부여 요약 14.4 어드미션 컨트롤러 15장 쿠버네티스 API 15.1 쿠버네티스 API의 큰 그림 ___15.1.1 JSON 직렬화 ___15.1.2 API 이해하기 15.2 API 서버 ___15.2.1 REST와 RESTful에 대해 ___15.2.2 실습 ___15.2.3 CRUD에 대해 15.3 API ___15.3.1 코어 API 그룹 ___15.3.2 네임드 API 그룹 ___15.3.3 API 확인 ___15.3.4 Alpha, Beta 및 Stable ___15.3.5 리소스 사용 중단 ___15.3.6 API 확장하기 [16장] 쿠버네티스 위협 모델링 16.1 위협 모델링 16.2 스푸핑 ___16.2.1 API 서버와의 통신 보호 ___16.2.2 파드 간 통신 보호 16.3 변조 ___16.3.1 쿠버네티스의 구성 요소 변조 ___16.3.2 쿠버네티스에서 실행 중인 애플리케이션 변조 16.4 부인 16.5 정보 노출 ___16.5.1 클러스터 데이터 보호 ___16.5.2 파드 내 데이터 보호 16.6 서비스 거부 ___16.6.1 DoS 공격으로부터 클러스터 리소스 보호 ___16.6.2 API 서버를 DoS 공격으로부터 보호 ___16.6.3 클러스터 저장소를 DoS 공격으로부터 보호 ___16.6.4 애플리케이션 구성 요소를 DoS 공격으로부터 보호 16.7 권한 상승 ___16.7.1 API 서버 보호 ___16.7.2 파드 보호 ___16.7.3 PSS와 PSA를 통한 파드 보안 표준화 ___16.7.4 보다 안전한 쿠버네티스를 향해 [17장] 프로덕션 환경에서의 쿠버네티스 보안 17.1 소프트웨어 배포 파이프라인에서의 보안 ___17.1.1 이미지 저장소 ___17.1.2 승인된 기본 이미지 사용 ___17.1.3 비표준 기본 이미지에 대한 필요 관리 ___17.1.4 이미지 접근 제어 ___17.1.5 비프로덕션에서 프로덕션으로 이미지 이동하기 ___17.1.6 취약점 스캔 ___17.1.7 코드로서의 구성 ___17.1.8 컨테이너 이미지 서명 ___17.1.9 이미지 승격 워크플로 17.2 워크로드 격리 ___17.2.1 클러스터 수준의 워크로드 격리 ___17.2.2 노드 격리 ___17.2.3 런타임 격리 ___17.2.4 네트워크 격리 17.3 아이덴티티 및 접근 관리 (IAM) ___17.3.1 클러스터 노드에 대한 원격 SSH 접근 관리 17.4 보안 모니터링 및 감사 ___17.4.1 기준 모범 사례 ___17.4.2 컨테이너 및 파드 라이프사이클 이벤트 ___17.4.3 포렌식 체크포인팅 ___17.4.4 애플리케이션 로그 ___17.4.5 사용자가 수행한 작업 ___17.4.6 로그 데이터 관리 ___17.4.7 보안 관련 이벤트에 대한 알림 ___17.4.8 쿠버네티스로 기존 애플리케이션 마이그레이션 17.5 실제 사례 |
저자 소개 6
새로운 기술을 배우고 다른 사람이 쉽게 배울 수 있도록 돕는 데 매력을 느끼는 기술 애호가. 도커와 쿠버네티스 분야의 베스트셀러 저자이며, 인공지능이 사회와 인류의 미래에 미치는 영향을 다루는 책인 『AI Explained: Facts, Fiction, and Future』의 저자이기도 하다. Docker Captain으로 활동 중이며, 크고 작은 기업에서 다양한 고위 기술 직책을 역임했다.
나이젤 폴턴의 다른 상품
시니어 클라우드 보안 엔지니어로서 조직 전반의 보안 프로그램을 이끌었고, Kubernetes Security Maintainer이기도 하다. 과거에는 VMware Tanzu에서 보안 기술 리드로 활동했고, Fortune 500 기업의 프로덕션 컨테이너 배포 환경을 구축하기도 했다. KubeCon의 단골 연사로도 활발히 활동해 왔다.
MLOps 엔지니어. 온프레미스 환경에서 쿠버네티스 인프라와 MLOps 파이프라인을 구축해 운영하고 있다. CI/CD와 AI 서비스 운영에 관심이 많다.
김수현의 다른 상품
데이터 엔지니어. 여러 시스템에 흩어진 원천 데이터를 수집해 전사가 함께 쓰는 데이터 플랫폼으로 통합하는 일을 하고 있다. 레이크하우스 아키텍처와 데이터 거버넌스에 관심이 많다.
김승규의 다른 상품
데이터 엔지니어. 다양한 소스의 데이터를 수집하고 가공하는 파이프라인을 구축하며, 데이터 기반 의사결정을 지원하는 일을 하고 있다. 데이터 아키텍처와 플랫폼에 관심이 많다.
박경태의 다른 상품
AI 리서치 엔지니어. 비정형 문서에서 텍스트, 표, 메타데이터를 추출해 검색과 분석에 쓸 수 있는 구조화된 데이터로 만드는 일을 하고 있다. 쿠버네티스 환경에서 데이터·AI 서비스를 배포하고 운영하는 데 관심이 많다.
최세영의 다른 상품
품목정보
- 발행일
- 2026년 12월 01일
- 쪽수, 무게, 크기
- 392쪽 | 183*235*20mm
- ISBN13
- 9788931484908
출판사 리뷰
|
기초와 동작 원리 (1~3장)
오케스트레이션, 컨테이너화, 클라우드 네이티브, 마이크로서비스 같은 배경 지식에서 시작해 컨트롤 플레인과 워커 노드, 선언형 모델을 이해합니다. 도커 데스크톱의 멀티 노드 클러스터와 Linode Cloud(LKE) 클러스터를 직접 구축하며 실습 환경을 준비합니다. 핵심 오브젝트 (4~8장) 파드: 초기화 컨테이너와 사이드카를 포함한 멀티 컨테이너 파드, 파드의 불변성과 라이프사이클 네임스페이스: 가상 클러스터로 환경을 나누는 방법 디플로이먼트: 레플리카셋, 롤링 업데이트와 롤백, 롤아웃 일시 중지·재개 서비스와 인그레스: 서비스 유형, 엔드포인트슬라이스, NGINX 인그레스 컨트롤러를 이용한 호스트·경로 기반 라우팅 쿠버네티스에서의 Wasm (9장) Wasm의 보안, 이식성, 성능을 이해하고 Wasm 앱을 작성·컴파일해 OCI 이미지로 빌드한 뒤, Wasm용 멀티 노드 클러스터에 배포하고 테스트합니다. 서비스 디스커버리 깊이 이해하기 (10장) 서비스 레지스트리, 서비스 등록, 디스커버리(ClusterIP 라우팅), 네임스페이스와의 관계, 트러블슈팅까지 서비스가 파드를 찾아가는 과정을 한 장으로 따라갑니다. 스토리지, 구성, 상태 저장 애플리케이션 (11~13장) 스토리지 프로바이더, CSI, 퍼시스턴트 볼륨 서브시스템, 스토리지클래스를 이용한 동적 프로비저닝을 배우고, 컨피그맵과 시크릿으로 구성을 분리합니다. 스테이트풀셋에서는 파드 이름과 순서 보장, 헤드리스 서비스, 파드·노드 장애 테스트까지 실습합니다. API 보안과 쿠버네티스 API (14~15장) 인증, RBAC 인가, 어드미션 컨트롤러로 API 접근을 통제하는 방법을 다루고, API 서버의 동작과 코어·네임드 API 그룹, Alpha·Beta·Stable 단계, 리소스 사용 중단, API 확장을 설명합니다. 위협 모델링과 프로덕션 보안 (16~17장) 스푸핑, 변조, 부인, 정보 노출, 서비스 거부, 권한 상승 여섯 가지 위협으로 쿠버네티스를 분석하고 대응책을 정리합니다. 이어 소프트웨어 배포 파이프라인(이미지 서명, 취약점 스캔, 이미지 승격), 클러스터·노드·런타임·네트워크 격리, IAM, 보안 모니터링과 감사, 실제 사례를 다룹니다. [이 책에서 배울 수 있는 것] - 파드, 디플로이먼트, 서비스, 인그레스, 스토리지, 스테이트풀셋을 직접 배포하고 롤링 업데이트와 롤백, 장애 상황까지 다뤄 보는 실습 역량 - 서비스 디스커버리, 스토리지, API 같은 쿠버네티스 내부 동작 원리에 대한 이해와, 문제가 생겼을 때 원인을 좁혀 가는 트러블슈팅 감각 - RBAC와 어드미션 컨트롤러, 위협 모델링, 이미지 보안과 워크로드 격리까지 이어지는 쿠버네티스 보안의 전체 그림 [대상 독자] - 쿠버네티스를 처음 배우지만 명령어 암기에 그치지 않고 원리를 이해하고 싶은 개발자 - 쿠버네티스를 쓰고 있지만 서비스 연결, 스토리지, API에서 막히는 일이 잦은 개발자 - 쿠버네티스 기본기를 다진 뒤, 위협 모델링으로 클러스터 보안의 전체 그림을 정리하고 싶은 DevOps·인프라 엔지니어 - 도커를 익힌 뒤 오케스트레이션의 원리까지 이어서 배우고 싶은 분 |
사락 별점0
혜택 및 유의사항밑줄0
혜택 및 유의사항
27,000원
총 1개
27,000원
