
소득공제
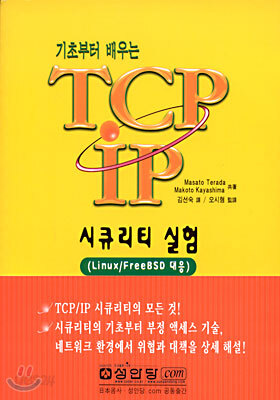
기초부터 배우는 TCP/IP 시큐리티 실험
Linux/FreeBSD 대응
Masato Terada,Makoto Kayashima 공저 / 김선숙 역 / 오시형 감역
성안당
2001.11.30.
이미 소장하고 있다면 판매해 보세요.
- 해외배송 가능?
- 문화비소득공제 가능
책소개
목차
|
제1장 TCP/IP의 기초 지식
1.1 TCP/IP와 인터넷 1.2 IP 1.3 TCP 와 UDP 제2장 시큐리티의 기초 지식 2.1 인터넷에서 시큐리티상의 위협 2.2 시큐리티 기술의 개요 2.3 컴퓨터 시큐리티 대응 기관 제3장 부정 액세스 기술 3.1 스캔프로브 3.2 도청(wiretapping) 3.3 데이터 변경(date alteration) 3.4 사칭(masquerade) 3.5 무권한 이용 3.6 정리 제4장 원격 단말 액세스에 있어서의 위협과 대책 4.1 원격 단말 액세스의 개요 4.2 원격 단말 액세스를 실현하는 프로토콜 4.3 원격 단말 액세스에서의 위협과 대책 4.4 대책 : 데이터 암호 통신 기술 4.5 실험 : SSH를 이용한 데이터 암호 통신 4.6 정리 제5장 전자 메일에 있어서 위협과 대책 5.1 전자 메일의 개요 5.2 전자 메일을 유지시키는 프로토콜 5.3 전자 메일에 있어서의 위협 5.4 대책 : 전자 서명 기술 5.5 실험 : PGP를 이용한 전자 서명 5.6 PGP 응용 5.7 정리 제6장 웹에 있어서의 위협과 대책 6.1 웹 시스템의 개요 6.2 웹 시스템을 유지시키는 프로토콜 6.3 웹에 있어서의 위협 6.4 대책 : 파이어월 6.5 실험 : 파이월을 이용한 웹 액세스 6.6 정리 부록 A 시큐리티 정보 제공 사이트 일람 부록 B 네트워크 툴의 옵션 부록 C 대표적인 포트 번호 부록 D 대표적인 RPC 프로그램 번호 부록 E ASCII 코드표 |
저자 소개
저자 : Masato Terada
1986년 千葉大學 大學院 修士 (천엽대학 대학원 수사) 사진공학 전공 수료
현재 (주)日立製作所 시스템개발연구소
저서.
『인터넷 시큐리티 기초와 대책기술』(공저) OHM社 (1996년)
현재 (주)日立製作所 시스템개발연구소
저서.
『인터넷 시큐리티 기초와 대책기술』(공저) OHM社 (1996년)
관련 분류
품목정보
- 발행일
- 2001년 11월 30일
- 쪽수, 무게, 크기
- 332쪽 | 830g | 크기확인중
- ISBN13
- 9788931547092
책 속으로
|
WTREE10에서 ping를 실행해 보면 에러 메시지를 표시하지 않고 "0% loss"라는 통계 정보와 함께 종료해 버린다(그림 3.60) 이것으로 WTREE10은 WTREE192를 IP주소 "192.168.99.99"의 소유자라 여기고 통신하고 있는, 즉 경로 정보를 악용함으로써 호스트 WTREE 192가 정규 호스트인 honmono를 사칭한 것이 된다.
--- p.151 |
