
이미 소장하고 있다면 판매해 보세요.
- 해외배송 가능?
- 문화비소득공제 가능
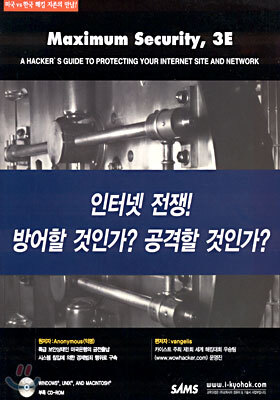
책소개
목차
|
1. 준비 단계
이 책이 쓰여진 이유 이 책의 활용 방법 2. 보안 개념 기업 보안을 위한 로드맵 구성하기 TCP/IP 입문 해커와 크래커 네트워크 상태: 전쟁중인 세계 3. 해킹 101 : 해킹의 기술 스푸핑 공격 신원 감추기 신화 무너뜨리기 4. 방어자의 툴킷 방화벽 취약점 분석 툴(스캐너) 침입 탐지 시스템(IDS) 로그 기록과 점검 툴 패스워드 크래커 스니퍼(Sniffer) 5. 대량 파괴의 가상 무기 서비스 거부 공격 바이러스와 웜 트로이 6. 플랫폼과 보안 Microsoft UNIX Novell Cisco 라우터와 스위치 Macintosh VAX/VMS 7. 통합 데이터 몬스터 파괴 정책, 절차, 시행 내부 보안 네트워크 구조 고려사항 보안 응용 프로그램 개발, 언어, 확대 8. 부록 보안 문헌 목록-추가 도서 목록 인터넷 101 더 많은 정보를 구하는 방법 보안 컨설턴트 제조업체 정보 및 보안 표준 CD-ROM 내용 보안 용어 |
저자 소개
저자 : 익명
지금 다양한 네트워킹 플랫폼 보안 테스트에 주력하고 있는 뛰어난 컴퓨터 해커이다. 1980년대 후반에 그는 자동화된 금전출납 시스템의 은행 보안을 우회하는 테크닉을 개발한 후 일련의 경제 범죄를 저지른 것에 대해 구속당하기도 했다.
편저 : vangelis
wowhacker의 운영진으로 활동중이다. wowhacker는 작년(2000년) 세계 해킹대회에서 우승한 scfturbo가 운영하는 곳이다.
관련 분류
- 카테고리 분류
품목정보
- 발행일
- 2001년 12월 31일
- 쪽수, 무게, 크기
- 962쪽 | 1204g | 크기확인중
- ISBN13
- 9788909072373
책 속으로
|
Windows NT는 SAM이라고 불리는 레지스트리의 보호된 부분에 해쉬 형태로 패스워드를 저장한다. 하지만 이 해쉬들을 알아낼 수 있는 많은 방법들이 있다. 가장 쉬운 방법은 SAM의 백 파일을 만들기 위해 rdisk 명령을 사용하는 것이며, 그런 다음 그 파일을 패스워크 크래커로 가지고 오면 된다. rdisk /s-는 c:\winnt\repair에 압축된 SAM 파일을 만든다.
또 다른 방법은 패스워드 해쉬를 스니핑하는 것이다. 예를 들어, LophtCrack은 이 기능은 내장하고 있다. 어떻게 NT 패스워드 해쉬 그 자체를 구하는 것과 상관없이 다음 유틸리티는 NT 기반의 크래킹에 도움이 될 것이다. --- p.325 |
