
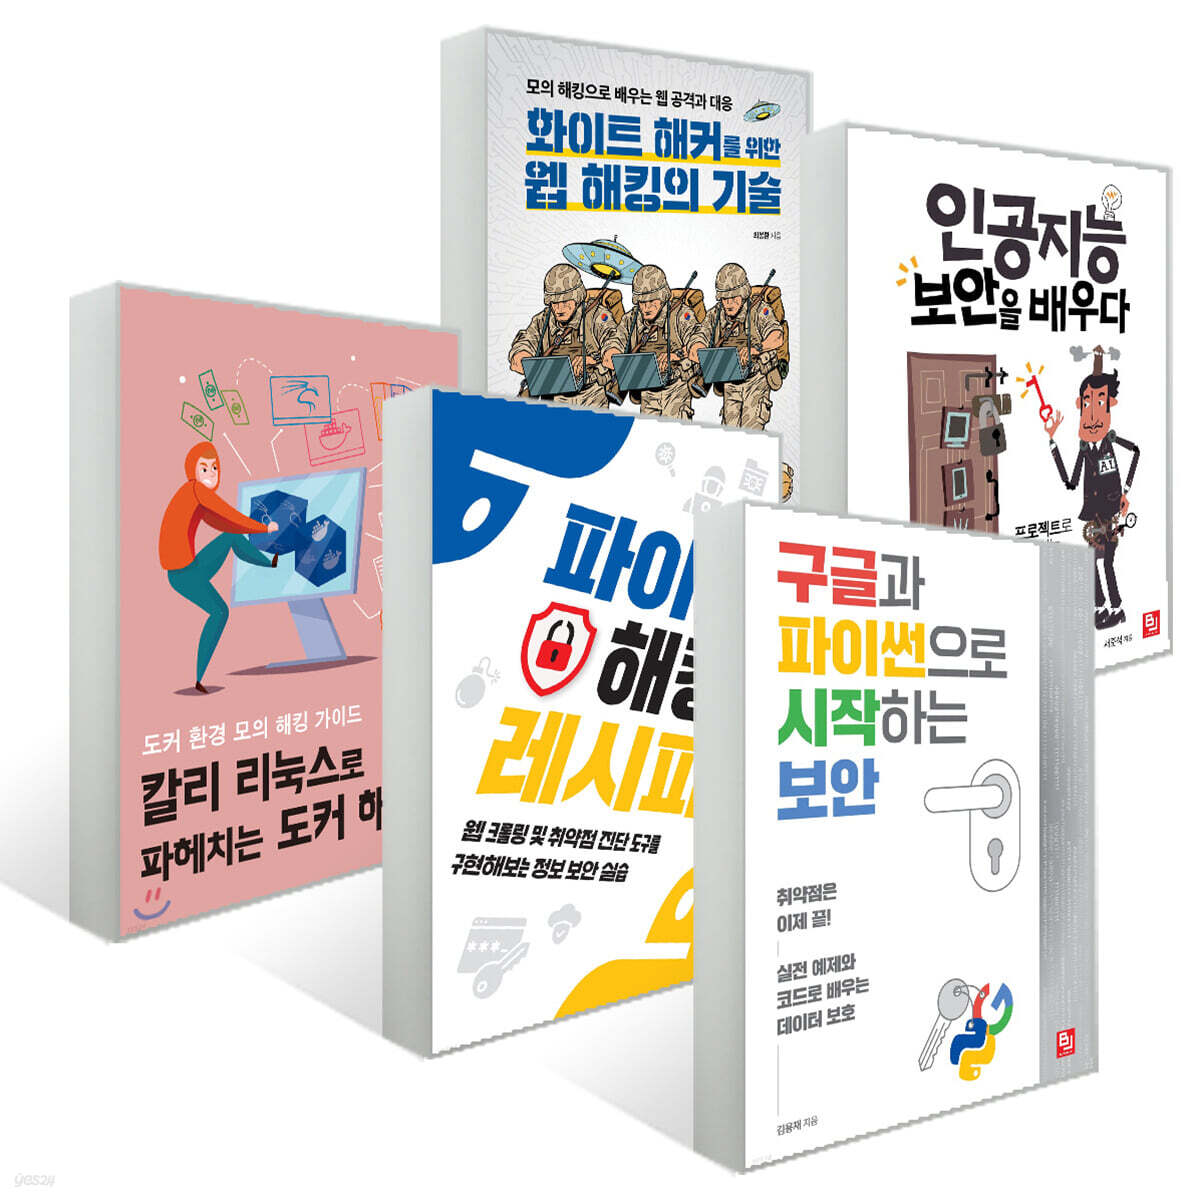
- 이 상품은 YES24에서 구성한 상품입니다(낱개 반품 불가).
이미 소장하고 있다면 판매해 보세요.
- 국내배송만 가능
- 문화비소득공제 가능
책소개
목차
|
『화이트 해커를 위한 웹 해킹의 기술 : 모의 해킹으로 배우는 웹 공격과 대응』
1부 웹 모의해킹 준비 1. 웹과 HTTP 기초 웹 아키텍처 HTTP HTTP 요청 메시지 HTTP 응답 메시지 2. 웹 보안 보안 취약점과 정보보안의 3요소 해킹 단계 웹 공격 단계 웹 보안을 위한 공통 고려사항 OWASP Top 10 3. 실습 환경 실습 환경 개요 버추얼박스 설치 칼리 리눅스 설치 웹 모의해킹 실습용 가상 머신 4. 버프 스위트(Burp Suite) HTTP 프록시 개요 버프 스위트 설정 웹 브라우저 프록시 설정 폭시프록시(FoxyProxy) 애드온 HTTPS 사이트 접속 문제 버프 스위트의 기능 2부 모의해킹 실습 5. 정보 수집 배너를 통한 정보 수집 기본 설치 파일을 통한 시스템 정보 수집 웹 취약점 스캐닝 디렉터리 인덱싱 웹 애플리케이션 매핑 정보 수집 대응 방법 6. 취약한 인증 공격 브루트 포스 공격 개요 브루트 포스 공격 실습 브루트 포스 공격 대응 세션ID 노출 사례 및 보호 대책 7. SQL 인젝션 공격 SQL 인젝션 공격 개요 SQL 인젝션 공격 실습 블라인드 SQL 인젝션 공격 sqlmap 자동화 공격 SQL 인젝션 공격 대응 8. 커맨드 인젝션 공격 커맨드 인젝션 공격 개요 커맨드 인젝션 공격 실습 커맨드 인젝션 공격 대응 9. 크로스 사이트 스크립팅 공격 리플렉티드 크로스 사이트 스크립팅(Reflected XSS) 공격 개요 리플렉티드 크로스 사이트 스크립팅(Reflected XSS) 공격 실습 BeEF 공격 프레임워크 스토어드 크로스 사이트 스크립팅(Stored XSS) 공격 개요 스토어드 크로스 사이트 스크립팅(Stored XSS) 공격 실습 크로스 사이트 스크립팅 공격 대응 10. 크로스 사이트 요청 변조(CSRF) 공격 CSRF 공격 개요 CSRF 공격 실습 CSRF 공격 대응 11. 파일 인클루전 공격 파일 인클루전 공격 개요 파일 인클루전 공격 실습 파일 인클루전 공격 대응 12. 파일 업로드 공격 파일 업로드 공격 개요 파일 업로드 공격 실습 파일 업로드 공격 대응 13. 민감한 데이터 노출 HTTP 프로토콜에 의한 노출 웹 스토리지를 통한 노출 실습 평문으로 된 패스워드 노출 실습 Base64 인코딩 민감한 데이터 노출 대응 방안 14. 접근 통제 취약점 공격 안전하지 않은 직접 객체 참조(IDOR 공격) 관리자 페이지 인증 우회 디렉터리 트래버설 취약점 공격 실습 접근 통제 취약점 공격 대응 방안 15. XXE(XML 외부 엔티티) 공격 XXE 공격 개요 XXE 공격 실습 XXE 공격 대응 16. 알려진 취약점을 이용한 공격 하트블리드(Heartbleed) 취약점 공격 실습 쉘쇼크(shellshock) 취약점 공격과 리버스 쉘 실습 메타스플로잇을 활용한 PHP-CGI 취약점 공격 알려진 취약점 공격 대응 17. 자바 역직렬화 취약점 공격 자바 역직렬화 취약점 개요 자바 역직렬화 취약점 공격 실습 자바 역직렬화 취약점 공격 대응 18. 실전 모의해킹 환경 구성 최종 실습 최종 실습 정리 부록: VM웨어를 이용한 실습 환경 구성 VM웨어 워크스테이션 플레이어 설치 가상 이미지 추가 네트워크 설정 『인공지능, 보안을 배우다 : 프로젝트로 익히는 정보 보안과 머신러닝』 1장 정보 보안과 인공지능의 만남 1. 인공지능과 보안의 만남 2. 인공지능 보안 사례 3. 정보 보안 분야의 특수성 4. 기술 도입 시 고려해야 할 내용들 5. 요약 2장 핵심 머신러닝 기술 1. 머신러닝 프로세스 2. 통계학과 머신러닝 3. 뉴럴 네트워크와 딥러닝 3장 핵심 파이썬 기능 1. 머신러닝과 언어 2. 머신러닝을 위한 데이터 준비 3. 실습 환경 구성 4. 핵심 패키지 이해 4장 악성코드 탐지와 분석 1. 악성코드 이해 2. 악성코드 분석 3. 악성코드 탐지 5장 분류와 군집화 1. 분류(Classification) 알고리즘 2. 군집화(Clustering) 알고리즘 3. 딥러닝과 보안Ⅰ - 보안 분야 적용 방안과 CNN 6장 PJ1_악성코드 탐지 모델(프로젝트 개요) 1. 프로젝트 개요 2. 환경 구축 7장 PJ1_악성코드 탐지 모델(데이터 수집) 1. 파이썬 크롤러 제작 2. 악성코드 수집 프로그램 예시 3. 정상 프로그램 수집 4. 지도 학습을 위한 레이블링 8장 PJ1_악성코드 탐지 모델(특징 공학) 1. 특징 추출 2. 특징 분석 9장 PJ1_모델링 1. 모델링 전략 2. 단일 모델 3. 스태킹 모델 4. 모델 배치 5. 결론 10장 PJ1_백신에 엔진 추가하기 1. 오픈소스 백신 2. 백신에 엔진 추가 11장 네트워크 공격과 악성코드 이해 1. 네트워크와 보안 위협 2. 네트워크 보호 기술 3. 네트워크 보안과 인공지능 4. 로그 데이터 이해하기 12장 이상 탐지와 비지도 학습 1. 이상 탐지 이해 2. 비지도 학습과 이상 탐지 3. 이상 탐지와 정보 보안 4. 딥러닝과 보안Ⅱ - 오토 인코더(Auto Encoder) 13장 PJ2_네트워크 이상 탐지 모델(프로젝트 개요) 1. 프로젝트 개요 2. 환경 구축 14장 PJ2_네트워크 이상 탐지 모델(데이터 수집) 1. 데이터 수집 방법 2. 엘라스틱 스택 이해하기 3. 보안 솔루션 연동 4. 시나리오 기반 데이터 수집 15장 PJ2_네트워크 이상 탐지 모델(특징 공학) 1. 특징 추출 2. 추출 결과 확인 16장 PJ2_네트워크 이상 탐지 모델(모델링) 1. 모델링 전략 2. 이상 탐지 모델 학습 3. 피드백 기능 4. 모델 배치 5. 대시보드 제작 부록 A. 거리 척도 부록 B. SIEM 구축을 위한 환경 구성 1. 네트워크 구성 2. 보안 솔루션 설치 3. ELK 스택 구축 4. 보안 위협 생성 환경 구축 부록 C. 엘라스틱 스택 이해와 활용 1. 엘라스틱서치 2. 키바나 3. 로그스태시 부록 D. 파이썬 엘라스틱서치 DSL 1. REST API와 엘라스틱서치 2. 파이썬 DSL 라이브러리 소개 3. 파이썬 DSL 활용 예시 부록 E. PHP-Elasticsearch 연동 1. 환경 구축 2. 단일 데이터 조작 3. 스크롤을 사용한 다중 데이터 조회 『칼리 리눅스로 파헤치는 도커 해킹 : 도커 환경 모의 해킹 가이드』 Chapter 01 배경지식 및 실습 환경 1.1 주요 리눅스 명령어 1.2 칼리 리눅스 소개 및 설치 1.3 도커(Docker) 소개 및 설치 Chapter 02 DVWA 취약점 점검 2.1 DVWA 도커 컨테이너 취약점 테스트 2.2 Brute Force 2.3 Command Injection 2.4 XSS(Cross Site Scripting) 2.5 CSRF(Cross-site request forgery) 2.6 File Inclusion 2.7 File Upload 2.8 Insecure Captcha 2.9 SQL Injection 2.10 Weak Session IDs 2.11 CSP Bypass 2.12 Javascript Chapter 03 나만의 Docker Image 생성하기 3.1 DVWA 도커 컨테이너 취약점 테스트 3.2 Docker-compose를 이용한 컨테이너 실행 Chapter 04 애플리케이션 취약점 진단 4.1 취약점 표준 코드 CVE 4.2 PHP 간단 정리 4.3 Drupal 취약점 분석 4.4 Phpmyadmin 취약점 분석 4.5 Spring 취약점 분석 4.6 Oracle WebLogic 취약점 분석 Chapter 05 Metasploit 기초 5.1 Metasploit이란? 5.2 Metasploit의 주요 명령어 5.3 Metasploit 모듈 추가 방법 Chapter 06 Metasploit 활용 실습 6.1 취약한 도커 컨테이너 실행하기 6.2 루비(Ruby) 기초 6.3 Metasploit 모듈 만들기 Chapter 07 루비 스크립트 7.1 루비 스크립트로 브라우저 제어하기 7.2 코드 실행 결과 『파이썬 해킹 레시피 : 웹 크롤링 및 취약점 진단 도구를 구현해보는 정보 보안 실습』 CHAPTER 01 들어가기에 앞서 1.1 해킹이란 무엇인가? 1.2 이 책에서 배우는 것은? CHAPTER 02 환경 구축 2.1 아나콘다(Anaconda)를 이용한 파이썬 설치 및 가상 환경 구축 2.2 VSCode로 개발 환경 구축하기 2.3 Anaconda 가상 환경과 PIP로 패키지 관리하기 CHAPTER 03 몬스터 대전 게임을 만들며 배우는 파이썬 기본 3.1 파이썬 실행과 출력문 3.2 리스트와 튜플 자료형 3.3 집합, 딕셔너리, 부울(bool) 자료형 3.4 반복문과 조건문 3.5 함수 3.6 오류와 예외 3.7 모듈과 패키지 3.8 클래스 3.9 종합 예제 CHAPTER 04 네트워크 해킹 4.1 OSI 7 Layer와 TCP/IP 프로토콜 4.2 IP/ICMP 4.3 TCP/UDP 4.4 비동기를 이용한 스캐너 구현 CHAPTER 05 웹 크롤링 5.1 웹 구성 요소 5.2 HTTP 5.3 Requests 모듈을 이용한 자동화 5.4 상품 정보 크롤링 5.5 Selenium을 이용한 동적 크롤링 CHAPTER 06 웹 해킹 6.1 웹 사이트 정보 수집 6.2 취약점 진단 가이드라인 6.3 XSS(Cross-Site Script) Scanner 6.4 SQL Injection Scannerr 6.5 웹 취약점 자동화 도구 실습 CHAPTER 07 웹 애플리케이션 제작 7.1 쿠키 탈취를 위한 웹 서버 7.2 IP 및 위치 추적 서버 『구글과 파이썬으로 시작하는 보안 : 취약점은 이제 끝! 실전 예제와 코드로 배우는 데이터 보호』 PART 1 어떻게 보안에 접근해야 할까? Chapter 01 보안을 바라보는 방법 1. 보안에 대한 접근 방법 2. 보안이 어렵게 느껴지는 이유 3. 보안의 공격과 방어 측면의 차이 PART 2 보안을 이해하기 위한 중심 개념 Chapter 01 암호화와 복호화 1. 암호화의 여러 종류 2. 치환 및 이동 3. 대칭키 암호화 4. 비대칭키 암호화 5. 단방향 암호화 - 해시 6. 제3자 인증 형태 - 설계적 인증 7. 마무리하며 Chapter 02 인젝션 1. 인젝션이란? 2. SQL Injection 살펴보기 3. SQL 인젝션 기본 방어 전략 4. 방어 전략 1 - Prepared Statements 살펴보기 5. 방어 전략 2 - 스토어드 프로시저(Stored Procedure) 살펴보기 6. SQL 인젝션 방어 전략 정리 7. Prepared Statement 사용 예외 사항 8. 그 외의 Injection들 9. 마무리하며 Chapter 03 스크립트 문제 1. 자바스크립트에 영향을 주는 요소들 2. 자바스크립트 공격의 종류 3. 반사(Reflected) vs 저장(Stored) XSS 공격 살펴보기 4. 브라우저 입장에서 생각해 보기 5. XSS 방어 코드 예제 보기 6. 응용 - 비동기 호출과의 만남 7. XSS 방어 설계 8. 마무리하며 Chapter 04 클라이언트 코드 1. 클라이언트 코드의 의미 2. 웹에서의 클라이언트 코드 3. 웹의 1세대 - 창고 4. 웹의 2세대 - 동적 페이지 5. 웹의 3세대 - 비동기 호출 페이지(AJAX) 6. 클라이언트 vs 서버 코드 7. 피들러로 클라이언트 코드 조작하기 8. 모든 것에 대한 믹스 및 정리 9. 클라이언트 코드의 OWASP TOP 10에서의 의미 10. 모바일(PC)에서의 클라이언트 코드 11. 클라이언트 코드의 OWASP Mobile TOP 10에서의 의미 12. 마무리하며 Chapter 05 업로드와 다운로드 1. 컴퓨터 안의 데이터 2. 다운로드 문제 3. 업로드 설계 4. 마무리하며 Chapter 06 API 1. API 이해하기 2. API 만들어 보기 3. API JWT 토큰 추가하기 4. 애플리케이션 보안 측면의 API 5. 마무리하며 Chapter 07 하드닝 1. 우리 주위의 하드닝 2. 하드닝 패턴 3. 마무리하며 PART 3 보안의 기본을 넘어서 Chapter 01 보안 설계 문제 1. 보안의 포괄성 2. 보안 설계란? 3. 보안 설계 예제 4. 보안 설계 정리하기 5. 마무리하며 Chapter 02 보안에서의 코드 읽기 1. 코드 보기가 필요한 이유 2. 복잡성의 단순화 3. 코드의 사칙연산 4. 현실적 문제들 5. 코드를 이용하기 위한 전략 6. 마무리하며 Chapter 03 스캐너 vs 수동 테스트 1. 스캐너 살펴보기 2. SQL 인젝션 스캐너 만들기 3. XSS 인젝션 스캐너 만들기 4. 현재 스캐너 구조의 한계 생각해 보기 5. 상용 툴과의 비교 6. 수동 테스트(펜테스트)와의 차이 7. 마무리하며 Chapter 04 자동화 1. 자동화란? 2. 자동화의 구성 요소 3. 보안에서의 자동화 4. 자동화 예제 1 - 셀레늄으로 스캐너 구현하기 5. 자동화 예제 2 - 메모장으로 파이썬 스크립트 저장하여, 실행 후 지우기 6. 자동화 예제 3 - 주기적으로 돌아가면서 작업하기 7. 자동화 예제 4 - 데이터베이스에서 개인정보 찾기 8. 마무리하며 Chapter 05 모니터링 문제 1. 물리 보안 vs 소프트웨어 보안 2. 결국 중요한 것은 데이터 3. 간단한 모니터링 예제 보기 4. 마무리하며 Chapter 06 리버싱과 포렌식 1. 리버싱과 포렌식의 연결점 2. 리버싱 예제 만들어 보기 3. 정적인 어셈블리 코드 보기 4. 동적인 어셈블리 코드 보기 5. 파이썬의 바이트 코드와 비교해 보기 6. 리버싱에 대해 생각해 보기 7. 실험을 통한 리버싱 8. 포렌식에 대해 생각해 보기 9. 포렌식 예제 1 - 시스템 정보 보여주기 10. 포렌식 예제 2 - 특정 파일에 대한 생성, 수정, 접근 시간 보기 11. 엑셀의 최근 사용 문서를 레지스트리에서 찾아보기 12. 마무리하며 Chapter 07 악성 코드 1. 랜섬웨어의 행동 2. 백신 프로그램의 입장에서 상상해 보기 3. 백신 프로그램이 할 수 있는 전략을 상상해 보기 4. 프로그램 행동 분석의 명암 5. 간단한 정적 분석 샘플 만들기 6. 동적 분석 및 회피 시도해보기 7. 마무리하며 Chapter 08 보안과 데이터 1. 데이터의 소우주 2. 머신러닝의 종류 3. 룰 엔진을 기반으로 한 데이터 판단 4. 지도학습 방식-분류와 추정을 기반으로 한 데이터 판단 5. 비지도학습 방식 1 - 군집을 기반으로 한 데이터 판단 6. 비지도학습 방식 2 - 이상치(Abnormality)를 기반으로 한 데이터 판단 7. 보안에서의 데이터 PART 4 마지막 이야기 Chapter 01 보안의 여러 분야 1. 보안의 여러 분야들 2. 보안 분야들의 공통점 3. 마무리하며 PART 5 부록 1. 파이썬 설치 2. 파이썬 코드 실행 - 커맨드창 3. 파이썬 코드 실행 - 파이참(PyCharm) 사용하기 4. MSSQL 설치 5. 피들러(Fiddler) 설치하기 6. 비주얼 스튜디오 커뮤니티 설치하기 |
저자 소개 5
카이스트를 졸업한 뒤 안랩에서 웜, 악성코드, 침입 탐지 시스템 연구 개발을 했고, 파이오링크에서 웹 방화벽을 설계하고 개발하였다. 현재 글로벌 오픈소스 기업 레드햇의 제품보안팀에서 레드햇 제품의 보안성을 높이기 위해 모의해킹, 버그헌팅, 보안 취약점 분석 시스템 개발 및 자동화 등을 맡고 있다. 대표적인 PAAS 클라우드 플랫폼인 오픈시프트의 위협 모델링과 보안 테스팅을 리드하며 동료 및 후배 직원의 교육을 담당하기도 했다. 지금까지?다수의 CVE 보안 취약점을 포함하여 수십 개의 보안 취약점을 발견하고 신고했으며, 한국인터넷진흥원의 명예의 전당에도 이름이 등재되어 있다. 해외
카이스트를 졸업한 뒤 안랩에서 웜, 악성코드, 침입 탐지 시스템 연구 개발을 했고, 파이오링크에서 웹 방화벽을 설계하고 개발하였다. 현재 글로벌 오픈소스 기업 레드햇의 제품보안팀에서 레드햇 제품의 보안성을 높이기 위해 모의해킹, 버그헌팅, 보안 취약점 분석 시스템 개발 및 자동화 등을 맡고 있다. 대표적인 PAAS 클라우드 플랫폼인 오픈시프트의 위협 모델링과 보안 테스팅을 리드하며 동료 및 후배 직원의 교육을 담당하기도 했다. 지금까지?다수의 CVE 보안 취약점을 포함하여 수십 개의 보안 취약점을 발견하고 신고했으며, 한국인터넷진흥원의 명예의 전당에도 이름이 등재되어 있다. 해외에서 최고의 모의해킹 실무 자격증으로 인정받는 OSCP 및 CISSP, RHCE 등의 자격증을 보유하고 있다.
18년간 국내외에서 겪은 다양한 업무 경험을 바탕으로, '화이트해커가 되기 위한 카페'와 블로그, 컨퍼런스 발표 등을 통해 보안기술과 노하우를 공유하고 온라인 강좌도 개설하는 등 활발하게 활동하고 있다. 2018년 CSSA(소프트웨어보안 국제공동연구센터)와 한국침해사고대응팀협회에서 주최한 IoTcube 컨퍼런스에서 DevSecOps 모델 방안에 대해서 Continuous Security(지속적 보안)이란 제목으로 강연을 했다. 주요 강좌로는 '화이트 해커가 되기 위한 모의해킹 완전정복', '화이트 해커가 되기 위한 8가지 웹 해킹 기술'이 있다.
18년간 국내외에서 겪은 다양한 업무 경험을 바탕으로, '화이트해커가 되기 위한 카페'와 블로그, 컨퍼런스 발표 등을 통해 보안기술과 노하우를 공유하고 온라인 강좌도 개설하는 등 활발하게 활동하고 있다. 2018년 CSSA(소프트웨어보안 국제공동연구센터)와 한국침해사고대응팀협회에서 주최한 IoTcube 컨퍼런스에서 DevSecOps 모델 방안에 대해서 Continuous Security(지속적 보안)이란 제목으로 강연을 했다. 주요 강좌로는 '화이트 해커가 되기 위한 모의해킹 완전정복', '화이트 해커가 되기 위한 8가지 웹 해킹 기술'이 있다.
단국대 컴퓨터과학과를 졸업하고 고려대 정보보호대학원에서 석사과정을 마쳤다. 대학원 시절 논문을 준비하면서 인공지능 공부를 시작했고, 이후 KISEC, 삼성SDS, 보안 프로젝트에서 취약점 점검, 컨설팅, 보안 분석 등의 실무를 진행하면서 지속적으로 기술을 갈고닦아 왔다. 2018년부터 정보보안 콘텐츠 연구 기업인 옵스테크를 창업해 지금까지 정보보안 분야 기술 연구와 콘텐츠 개발에 힘쓰고 있다. 관련 저서로는 『인공지능, 보안을 배우다』(비제이퍼블릭, 2019), 역서로 『사이버 보안 공학』(에이콘출판, 2019)과 『Hacking Exposed』(에이콘출판, 2014) 등이 있다.
서준석의 다른 상품
포털 회사의 자회사에서 보안 관제, 보안 솔루션 운영, 오픈소스 커스터마이징, 자동화, 교육 업무 등 보안 관련 업무를 주로 맡고 있다. 정보를 지키고 지식을 나누는 일을 가치 있다고 느끼며, 업무 외 시간에는 글쓰기와 교육을 즐겨 한다. 저서로는 『(소설로 배우는 해킹과 보안) 악성코드』 『어서 와 해킹은 처음이지』가 있고, 공기업, 학교, 사설 교육 기관에서 '정보 보안과 인문학', '정보 보안 진로 탐색', '웹해킹 실습' 특강을 진행했다. 블로그(https://blog.naver.com/agboy)와 깃허브(https://github.com/hutism)도 운영하고 있으며
포털 회사의 자회사에서 보안 관제, 보안 솔루션 운영, 오픈소스 커스터마이징, 자동화, 교육 업무 등 보안 관련 업무를 주로 맡고 있다. 정보를 지키고 지식을 나누는 일을 가치 있다고 느끼며, 업무 외 시간에는 글쓰기와 교육을 즐겨 한다. 저서로는 『(소설로 배우는 해킹과 보안) 악성코드』 『어서 와 해킹은 처음이지』가 있고, 공기업, 학교, 사설 교육 기관에서 '정보 보안과 인문학', '정보 보안 진로 탐색', '웹해킹 실습' 특강을 진행했다. 블로그(https://blog.naver.com/agboy)와 깃허브(https://github.com/hutism)도 운영하고 있으며, 앞으로도 더 나은 책을 세상에 공개할 수 있도록 노력하고 있다.
문성호의 다른 상품
네트워크, 디지털 포렌식, 블록체인 등에 관심이 있으며 관련된 다양한 애플리케이션을 개발하고 있다. 페이스북 그룹 '모의 침투 연구회(pentesting.kr)' 운영진과 'NomoreACL' 해킹팀에 소속되어 활동하고 있으며, 다양한 정보 보안, 개발 기술 등을 재미있게 전달하기 위한 유튜브 웨커TV(https://youtube.com/c/웨커TV)를 운영 중이다.
공재웅의 다른 상품
건국대학교 전자공학과 졸업 후, 동 대학원 네트워크 전공을 수료하였다. 나모인터랙티브에서 4년을 일했고, 이후 이베이코리아에서 Quality Assurance Engineer 6년, Information Security Engineer 10년을 거쳐 현재까지 일하고 있다. 자동화, 데이터 분야뿐만 아니라 일본어, 중국어 등 외국어 공부에도 관심이 많다. 저서로 비제이퍼블릭에서 출간한 <구글로 공부하는 파이썬>이 있다.
김용재의 다른 상품


관련 분류
품목정보
- 발행일
- 2021년 08월 31일
- 쪽수, 무게, 크기
- 2376쪽 | 188*245*80mm
