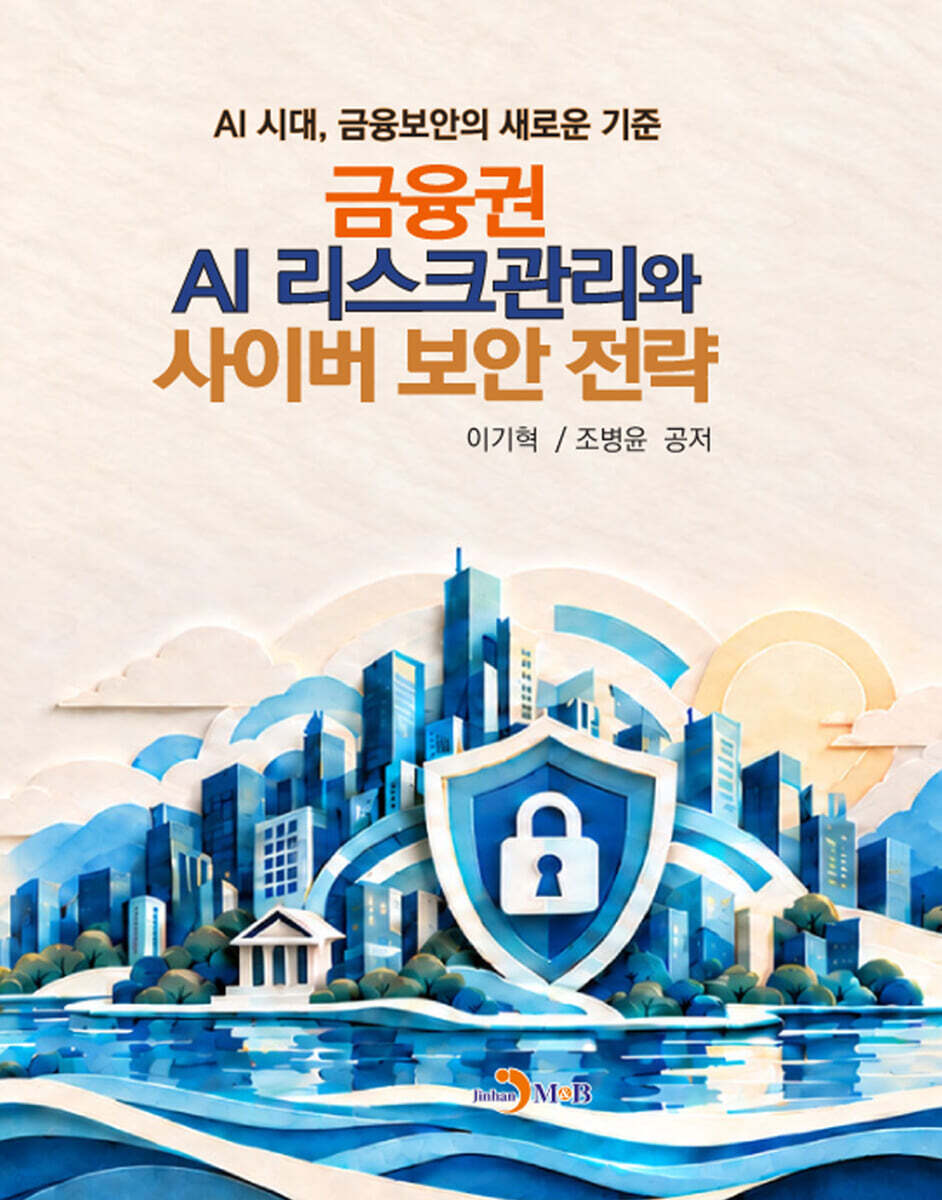
이미 소장하고 있다면 판매해 보세요.
- 국내배송만 가능
- 문화비소득공제 가능
상세 이미지

책소개
목차
|
제1장 금융권 AI 해킹 시나리오와 경계 보안의 한계
1.1 오픈소스 AI 에이전트 공격 메커니즘과 무차별 취약점 탐색 실태 1.2 AI 기반 피싱, 크레덴셜 스터핑, 자동화 익스플로잇 분석 1.3 망분리 환경을 우회하는 신종 AI 우회 공격 경로(Attack Vector) 1.4 기존 WAF(웹방화벽) 및 IPS로 막을 수 없는 AI 공격의 기술적 이유 제2장 금융 LLM 및 인공지능 서비스 취약점 진단 2.1 금융 LLM 대상의 프롬프트 인젝션(Prompt Injection) 차단 기술 2.2 검색증강생성(RAG) 인프라의 데이터 오염(Poisoning) 및 탈취 검증 2.3 API 연동 구간에서의 금융 데이터 프라이버시(개인정보) 유출 방지 기법 2.4 실무자를 위한 오픈소스 AI 모델의 라이선스 및 악성 코드 검사법 제3장 금융당국의 AI 보안 가이드라인 준수 및 감사 대응 3.1 금융위원회 AI 보안 가이드라인 핵심 요건과 조치 요구사항 해석 3.2 전산시스템 긴급 점검 및 AI 컴플라이언스 상시 통제 절차 3.3 AI 서비스 도입 시 보안성 심의(RCSA) 평가 지표 수립 방법 3.4 금융감독원 보안 감사(Audit) 지적 사례로 보는 필수 증적 자료 확보법 제4장 AI 기반 맞불 방어: 실시간 이상징후 탐지(FDS) 및 관제 4.1 AI 인텔리전스 기반의 차세대 보안관제(SOAR) 연동 아키텍처 4.2 GraphRAG 및 머신러닝을 활용한 우회 거래·이상 패턴 실시간 탐지법 4.3 AI 해킹 사고 발생 시 단계별 침해사고 대응(Incident Response) 매뉴얼 4.4 엔지니어를 위한 자동화 취약점 패치 및 보안 설정 자동화(IaC) 적용 제5장 제로트러스트 모델 기반의 금융 AI 거버넌스 운영 5.1 금융권 제로트러스트(Zero Trust) 가이드라인에 맞춘 단계별 이행 로드맵 5.2 내부자 위협 통제: AI 모델 접근 권한(IAM) 격리 및 모니터링 시나리오 5.3 CISO/CIO를 위한 금융 AI 리스크 지표(KRI) 관리 및 이사회 보고 가이드 5.4 현업 부서(비즈니스)와 보안 부서 간의 AI 개발·운영(DevSecOps) 협업 프로세스 에필로그 참고문 |
저자 소개 2
중앙대학교 교수로 재직 중이며, (사)한국디지털인증협회 회장과 (사)한국 FIDO산업포럼회장, 한국보안정책개발원장으로 활동하고 있다.
저서로는 인공지능(AI) 시대의 보안인문사회학, 뉴노멀 시대의 보안 거버넌스의 이해, ICT융합보안의 이해, 개인정보보호와 활용, 개인정보 기초와 활용, 차세대무선 인터넷기술, 유비쿼터스 사회를 향한 기술과 서비스, 유비쿼터스 인터넷전략, 유비쿼터스 모바일 컴퓨팅, 알기 쉬운 유무선 인터넷의 이해와 활용, 데이터 네트워크 구축론 등 ICT기술, 보안 분야에서 활발한 저술활동을 하고 있다.
이기혁의 다른 상품

서강대학교 컴퓨터공학과에서 학사 및 석사 학위를 취득한 후 삼성전자 스마트기기 개발 연구원으로 활동하였다. 현재 한국보안정책개발원 정책실장으로 재직하며 정보보호 정책, 보안 거버넌스, 디지털 신뢰체계 분야의 연구를 수행하고 있다.
특히 기업 보안최고책임자(CSO)의 역할과 책임, 조직의 보안관리체계 및 정책 수립에 관한 연구를 지속해 왔으며, AI 시대에 요구되는 보안 리더십과 정보보호 전략 분야의 전문가로 활발히 활동하고 있다. 또한 보안 분야 국제학술지에 게재한 연구로 우수 논문상을 수상하는 등 학술적 성과를 인정받았다.
조병윤의 다른 상품
품목정보
- 발행일
- 2026년 11월 02일
- 쪽수, 무게, 크기
- 234쪽 | 188*257*20mm
- ISBN13
- 9791129065704
사락 별점0
혜택 및 유의사항밑줄0
혜택 및 유의사항
21,850원
총 1개
21,850원