
- 판매자
-
상현서림
중고샵 판매자가 직접 등록/판매하는 상품으로 판매자가 해당 상품과 내용에 모든 책임을 집니다.
이미 소장하고 있다면 판매해 보세요.
- 한정판매의 특성상 재고 상황에 따라 품절 가능
업체 공지사항
|
업로드 시간
개인적 사정이지만
그간 이곳과 교보 중고장터를 운영 하였습니다
그런데
교보중고장터의 갑작스런 폐쇄로 인하여
당분간
알라딘으로 데이터 이동 작업을 해야하기에...
이곳
예스24에서 매일 하던 업로드는
시간이 허락하는 대로 하겠습니다.
많은 양해를 부탁드립니다~!
https://www.aladin.co.kr/shop/usedshop/wshopitem.aspx?SC=466385
문의사항은
010 2373 7750
상현서림
|
중고도서 소개
|
책소개
목차
|
PART 01 안전한 소프트웨어 개발 방법론
CHAPTER 01 시큐어코딩의 개요 CHAPTER 02 개발 보안 방법론 PART 02 안전한 소프트웨어를 만드는 시큐어코딩 기법 CHAPTER 03 웹 애플리케이션 보안을 위한 기본 지식 CHAPTER 04 보안 취약점 제거를 위한 코딩 기법 CHAPTER 05 안전하지 않은 코딩 스타일 PART 03 소프트웨어 보안 강화 기법 CHAPTER 06 오픈소스 보안 프레임워크 활용 CHAPTER 07 보안 약점 진단 도구 활용 |
저자 소개
저자 : 김영숙
(현) 오픈이지(Open Expert Group) 대표
KISA아카데미, HP Education, SDS보안아카데미, 현대, SK, CJ, KTDS, 신한 등 국내의 많은 기업들에서 시큐어코딩과 소프트웨어 개발 보안에 대해 교육/컨설팅하고 있는 소프트웨어 개발 보안 전문가다.
(전) 한국썬마이크로시스템즈 전임강사/컨설턴트
(전) 한국산업기술원 전임강사/기술위원
KISA아카데미, HP Education, SDS보안아카데미, 현대, SK, CJ, KTDS, 신한 등 국내의 많은 기업들에서 시큐어코딩과 소프트웨어 개발 보안에 대해 교육/컨설팅하고 있는 소프트웨어 개발 보안 전문가다.
(전) 한국썬마이크로시스템즈 전임강사/컨설턴트
(전) 한국산업기술원 전임강사/기술위원
감수 : 최기용
(현) (주)노브레이크 이사
동국대 국제정보대학원 정보보호학과에서 사이버포렌식을 전공했으며 KISA아카데미, KITRI, 부산정보산업진흥원 등에서 침해 사고 대응, 최정예 정보보안 전문가, 모의 해킹, 소프트웨어 개발 보안, 웹 침해 분석, DDos 분석 과정을 교육/컨설팅하는 보안 전문가다.
CISSP, CISA, CCFP, CPPG, ITIL, CEH, CHFI, ECSP, ACE, AME, 소프트웨어 취약점 진단원 자격증을 보유하고 있다.
(전) 알찬테크 개발자
(전) 디오엔닷컴 시스템 엔지니어/프로그래머
동국대 국제정보대학원 정보보호학과에서 사이버포렌식을 전공했으며 KISA아카데미, KITRI, 부산정보산업진흥원 등에서 침해 사고 대응, 최정예 정보보안 전문가, 모의 해킹, 소프트웨어 개발 보안, 웹 침해 분석, DDos 분석 과정을 교육/컨설팅하는 보안 전문가다.
CISSP, CISA, CCFP, CPPG, ITIL, CEH, CHFI, ECSP, ACE, AME, 소프트웨어 취약점 진단원 자격증을 보유하고 있다.
(전) 알찬테크 개발자
(전) 디오엔닷컴 시스템 엔지니어/프로그래머
품목정보
- 발행일
- 2016년 04월 20일
- 쪽수, 무게, 크기
- 456쪽 | 909g | 189*250mm
- ISBN13
- 9791195533423
출판사 리뷰
|
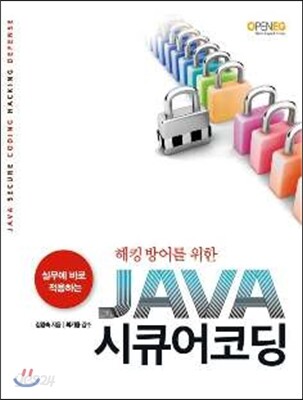
이 책은 실무에 바로 적용 가능한 JAVA 시큐어코딩을 학습할 수 있도록 현업에서 사용하는 개발 플랫폼(JAVA,Spring,,MyBatis,MySQL)을 기반으로 실습할 수 있게 구성하였습니다.
왜 개발자들에게 시큐어코딩을 요구할까? 어쩌면 개발자들은 정해진 기간 내에 사용자들이 요구하는 기능을 구현하는 것도 버거운 사 람들이다. 언제나 주어진 시간은 턱없이 부족하다. 항상 책정된 비용은 적기만 하다. 그래서 많은 개발자들이 애플리케이션을 개발하다 보면 요구되는 기능을 구현하는 데 급급하게 되 고, 프로그램이 잘 실행되어 원하는 결과가 나올 수 있는 입력 값만으로 테스트가 이뤄지기도 한다. 공격자들은 최소한의 노력으로 최대한의 이익을 얻으려고 한다 공격자들은 예전과 다른 환경에 직면했다. 대부분의 포트들은 방화벽에서 차단된다. 대부분 의 시스템은 서비스에 필요한 최소한의 프로세스만 실행시킨다. 많은 시스템 애플리케이션 은 실시간 패치 관리 같은 보안 솔루션으로 철저하게 관리된다. 그러다 보니 공격자들은 좀 더 쉽게 시스템을 공격할 수 있는 방법을 찾게 되었다. 눈을 조금만 돌려보니 기능 구현에 급 급했던 사용자 애플리케이션에서 취약점을 쉽게 발견할 수 있었던 것이다. 통계자료에서도 확인할 수 있듯이, SQL 삽입(Injection) 공격이나 XSS 공격, 세션 하이재킹 공격들이 나날이 늘어가는 것은 공격자의 눈에는 사용자 애플리케이션이 손쉬운 공격 대상이라는 의미와 통 한다. 다시, 왜 개발자들에게 시큐어코딩을 요구할까? 많은 애플리케이션 공격 기법들을 분석해보면 사용자의 입력 값을 애플리케이션에서 제대 로 검증하지 않고 사용해 DB 정보가 유출되거나, 시스템에 명령을 수행할 수 있는 쉘 환경 을 공격자에게 넘겨주거나, 일반 사용자들이 피싱 사이트로 자신도 모르게 넘어가도록 유도 하고 있었다. 이러한 것들은 어쩌면 보안 제품으로 모두 방어하기가 어렵다. 다시 말해 개발 자들이 자신이 개발하는 애플리케이션에서 외부 입력 값들을 잘 정제해 사용하도록 프로그 램을 작성해야만 한다는 것이다. 또는 에러가 발생한 경우 프로그램에서 제대로 에러를 처 리함으로써 이차적인 문제가 발생하지 않도록 해야 한다. 인증된 사용자가 인가된 기능이나 리소스만을 사용하도록 프로그램이 작성되었다면 보안 사고는 일어나지 않을 수 있다. 그래 서 최근 들어 많은 기업들이 개발자들로 하여금 안전한 프로그램의 작성을 위해 보안 침해 사고의 개념과 발생 원인에 대해 학습할 것을 주문하고, 이것을 프로그램에서 제거할 수 있 도록 요구하고 있는 것이다. 그럼 개발자만 시큐어코딩을 하면 되나? 그렇지 않다. 시큐어코딩은 협의적인 의미로는 개발 단계에서 개발자들이 취약점이 발생하 지 않도록 프로그램을 작성한다는 개념이다. 하지만 좀 더 광역적인 의미에서 보면, 소프트 웨어 개발 생명주기(Life Cycle) 전 단계에 걸쳐서 애플리케이션이 취약점을 가지지 않도록 요구사항을 수집해 분석하는 분석가, 설계를 담당하는 설계자, 애플리케이션을 테스트하는 테스터, 그리고 운영자 및 사용자 모두가 각각의 직무에 맞는 보안 활동을 수행해야만 안전 한 소프트웨어를 개발하고 운영할 수 있다는 것을 강조하는 개념이다. |
상품정보안내
- 주문 전 중고상품의 정확한 상태 및 재고 문의는 [판매자에게 문의하기]를 통해 문의해 주세요.
- 주문완료 후 중고상품의 취소 및 반품은 판매자와 별도 협의 후 진행 가능합니다. 마이페이지 > 주문내역 > 주문상세 > 판매자 정보보기 > 연락처로 문의해 주세요.
부적합 상품 신고하기
신고하기- 구매에 부적합한 상품은 신고해주세요.
- 구매하신 상품의 상태, 배송, 취소 및 반품 문의는 판매자 묻고 답하기를 이용해주세요.
- 상품정보 부정확(카테고리 오등록/상품오등록/상품정보 오등록/기타 허위등록) 부적합 상품(청소년 유해물품/기타 법규위반 상품)
- 전자상거래에 어긋나는 판매사례: 직거래 유도
2,000원
총 1개
2,000원
