
소득공제
이미 소장하고 있다면 판매해 보세요.
- 국내배송만 가능
- 문화비소득공제 가능
에이콘출판사- 해킹과 보안 시리즈
책소개
목차
|
『메타스플로잇 Metasploit』
1장 모의 해킹의 기초 ___PTES 단계 ______사전 계약 단계 ______정보 수집 ______위협 모델링 ______취약점 분석 ______침투 수행 ______포스트 익스플로잇 ______보고서 작성 ___모의 해킹의 유형 ______공개 모의 해킹 ______비공개 모의 해킹 ___취약점 스캐너 ___해야 할 일 2장 메타스플로잇 기초 ___전문 용어 ______익스플로잇 ______페이로드 ______셸코드 ______모듈 ______리스너 ___메타스플로잇 인터페이스 ______MSFconsole ______MSFcli ______Armitage ___메타스플로잇 유틸리티 ______MSFpayload ______MSFencode ______Nasm 셸 ___메타스플로잇 익스프레스와 프로 ___정리 3장 정보 수집 ___수동적 정보 수집 ______whois Lookups ______Netcraft ______NSLookup ___능동적 정보 수집 ______엔맵을 이용한 포트 스캐닝 ______메타스플로잇의 데이터베이스 작업 ______메타스플로잇을 이용한 포트스캐닝 ___타겟 스캐닝 ______서버 메시지 블록 스캐닝 ______잘못 설정된 마이크로소프트 SQL 서버 찾기 ______SSH 서버 스캐닝 ______FTP 스캐닝 ______단순 네트워크 관리 프로토콜 탐색 ___사용자 정의 스캐너 작성 ___정리 4장 취약점 스캐닝 ___기본적인 취약점 스캔 ___넥스포즈를 이용한 스캐닝 ______환경설정 ______메타스플로잇 프레임워크로 보고서 가져오기 ______MSFconsole에서 넥스포즈 실행 ___넥서스로 스캐닝 ______넥서스 환경설정 ______넥서스 스캔 정책 생성 ______넥서스 스캔 실행 ______넥서스 보고서 ______메타스플로잇 프레임워크로 스캔 결과 가져오기 ______메타스플로잇에서 넥서스를 이용한 스캐닝 ___특별한 취약점 스캐너 ______SMB 로그인 확인 ______열린 VNC 인증 스캐닝 ______열린 X11 서버 스캐닝 ___Autopwn에 검색 결과 활용 5장 침투의 재미 ___침투 수행의 기본 ______msf] show exploits ______msf] show auxiliary ______msf] show options ______msf] show payloads ______msf] show targets ______info ______set과 unset ______setg과 unsetg ______save ___첫 번째 대상 시스템 공격 ___우분투 시스템 공격 ___전체 포트 대상 페이로드: 포트 전수 조사 ___리소스 파일 ___정리 6장 미터프리터 ___윈도우 XP 가상 머신 공격 ______엔맵을 이용한 포트 스캐닝 ______MS SQL 공격 ______MS SQL 서버에 전수 조사 공격 ______xp_cmdshell ______기본 미터프리터 명령 ______키 입력 캡처 ___사용자명과 패스워드 덤프 ______패스워드 해시 값 추출 ______패스워드 해시 덤프 ___패스더해시 ___권한 상승 ___토큰 위장 ___ps 사용 ___다른 시스템 피보팅 ___미터프리터 스크립트 사용 ______이주 작업 ______백신 소프트웨어 무력화 ______시스템 패스워드의 해시 값 얻기 ______공격 대상 시스템의 전체 트래픽 살펴보기 ______시스템 스크레이핑 ______Persistence 사용 ___포스트 익스플로잇 모듈 활용 ___명령 셸을 미터프리터로 업그레이드 ___레일건 부가 기능으로 윈도우 API 조작 ___정리 7장 탐지 회피 ___MSFpayload로 독립적인 바이너리 생성 ___백신 탐지 회피 ______MSFencode로 인코딩 ______다중 인코딩 ___사용자 정의 실행 파일 템플릿 ___은밀히 페이로드 실행 ___패커 ___백신을 회피에 대한 마지막 언급 8장 클리이언트 측 공격으로 익스플로잇 ___브라우저 기반 익스플로잇 ______브라우저 익스플로잇의 동작 방법 ______NOP 살펴보기 ___이뮤니티 디버거로 NOP 셸코드 해독하기 ___인터넷 익스플로어의 오로라 익스플로잇 활용 ___파일 포맷 익스플로잇 ___페이로드 보내기 ___정리 9장 메타스플로잇 보조 모듈 ___보조 모듈 사용 ___보조 모듈 해부 ___정리 10장 사회공학 툴킷 ___사회공학 툴킷 설정 ___스피어 피싱 공격 벡터 ___웹 공격 벡터 ______자바 애플릿 ______클라이언트 측 웹 익스플로잇 ______사용자명과 패스워드 수집 ______탭네빙 ______중간자 공격 ______웹 재킹 ______다면적 공격 살펴보기 ___전염성 미디어 생성기 ___틴시 USB HID 공격 벡터 ___SET의 추가 기능 ___정리 11장 패스트 트랙 ___마이크로소프트 SQL 인젝션 ______SQL 인젝터: 쿼리 문자열 공격 ______SQL 인젝터: POST 매개변수 공격 ______수동 인젝션 ______MSSQL 전수 조사 도구 ______SQLPwnage ___바이너리-헥스 변환 도구 ___대용량 클라이언트 측 공격 ___자동화에 대한 소견 12장 카르메타스플로잇 ___환경설정 ___공격 시작 ___자격 증명 수집 ___셸 획득 ___정리 13장 자신만의 모듈 작성 ___마이크로소프트 SQL 명령 실행 ___메타스플로잇 모듈 탐색 ___새로운 모듈 작성 ______파워셸 ______셸 익스플로잇을 실행 ______powershell_upload_exec 작성 ______16진수 데이터를 바이너리로 변환 ______카운터 ______익스플로잇 실행 ___코드 재사용의 힘 14장 자신만의 익스플로잇 작성 ___퍼징의 기술 ___구조적 예외 처리기 제어 ___SEH 제약 사항 살펴보기 ___반환 주소 얻기 ___나쁜 문자와 원격 코드 실행 ___정리 15장 메타스플로잇 프레임워크에 익스플로잇 포팅 ___어셈블리 언어 기본 ______EIP와 ESP 레지스터 ______JMP 명령 집합 ______NOP와 NOP 슬라이드 ___버퍼 오버플로우 포팅 ______기존 익스플로잇 코드 정리 ______익스플로잇 함수 구성 ______기본 익스플로잇 테스트 ______프레임워크의 기능 구현 ______무작위성 추가 ______NOP 슬라이드 제거 ______더미 셸코드 제거 ______완벽한 모듈 ___SEH를 덮어쓰는 익스플로잇 ___정리 16장 미터프리터 스크립팅 ___기본적인 미터프리터 스크립트 ___미터프리터 API ______출력 ______베이스 API 호출 ______미터프리터 믹스인 ___미터프리터 스크립트 작성 규칙 ___자신만의 미터프리터 스크립트 작성 ___정리 17장 모의 해킹 시뮬레이션 ___사전 조사 작업 ___정보 수집 ___위협 모델링 ___익스플로잇 ___사용자 정의 MSFconsole ___포스트 익스플로잇 ______메타스플로이터블 시스템 스캔 ______취약한 서비스 확인 ___아파치 톰캣 공격 ___보이지 않는 서비스 공격 ___흔적 제거 ___정리 부록A 대상 시스템 설정 ___시스템 설치와 설정 ___리눅스 가상 머신 부팅 ___취약한 윈도우 XP 시스템 설정 ______윈도우 XP에서 웹서버 구성 ______SQL 서버 구축 ______취약한 웹 애플리케이션 생성 ______백트랙 업데이트 부록B 치트 시트 ___MSFconsole 명령 ___미터프리터 명령 ___MSFpayload 명령 ___msfencode 명령 ___MSFcli 명령 ___MSF, Ninja, Fu ___MSFvenom ___미터프리터 포스트 익스플로잇 명령 『BackTrack 4 한국어판』 1부 랩 준비와 테스팅 절차 1장 백트랙 시작하기 ___역사 ___백트랙의 용도 ___백트랙 다운로드 ___백트랙 이용하기 ______라이브 DVD ______하드 디스크에 설치하기 ______포터블 백트랙 ___네트워크 연결 설정하기 ______이더넷 설정하기 ______무선 네트워크 설정하기 ______네트워크 서비스 시작하기 ___백트랙 업데이트하기 ______소프트웨어 애플리케이션 업데이트하기 ______커널 업데이트하기 ___추가적인 소프트웨어 무기 탑재하기 ______네서스 취약점 스캐너 ______웹시큐리파이 ___백트랙 커스터마이징하기 ___정리 2장 침투 테스트 방법론 ___침투 테스트의 종류 ______블랙박스 테스트 ______화이트박스 테스트 ___취약점 평가와 침투 테스트 ___보안 테스트 방법론 ______오픈 소스 보안 테스트 방법론 매뉴얼 ______정보 시스템 보안 평가 프레임워크 ______오픈 웹 애플리케이션 보안 프로젝트 상위 ______웹 애플리케이션 보안 컨소시엄 위협 분류 ___백트랙 테스트 방법론 ______타겟 스코핑 ______정보 수집 ______타겟 발견 ______타겟 탐색 ______취약점 매핑 ______사회 공학(소셜 엔지니어링) ______타겟 익스플로잇 ______권한 상승 ______장악 유지 ______문서화 및 보고 ___윤리적 측면 ___정리 2부 침투 테스터 무기창고 3장 타겟 스코핑 ___클라이언트 요구사항 수집 ______고객 요구사항 양식 ______산출물 평가 양식 ___테스트 계획 수립 ______테스트 계획 체크리스트 ___테스트 한도 설정 ___비즈니스 목적 정의 ___프로젝트 관리와 일정 ___정리 4장 정보 수집 ___공개 리소스 ___문서 수집 ______메타구필 ___DNS 정보 ______dnswalk ______dnsenum ______dnsmap ______dnsrecon ______피어스 ___경로 정보 ______0trace ______드미트리 ______itrace ______tcptraceroute ______tctrace ___검색 엔진 활용하기 ______goorecon ______더하베스터 ___일체형 정보 수집 ______말테고 ___정보 문서화 ______드래디스 ___정리 5장 타겟 발견 ___소개 ___타겟 머신 식별 ______핑 ______arping ______arping2 ______fping ______젠리스트 ______hping2 ______hping3 ______랜맵 ______nbtscan ______엔핑 ______원식스티원 ___OS 핑거프린팅 ______p0f ______xprobe2 ___정리 6장 타겟 탐색 ___포트 스캐닝 ______오토스캔 ______네티페라 ______엔맵 ______유니콘스캔 ______젠맵 ___서비스 탐색 ______Amap ______Httprint ______Httsquash ___VPN 탐색 ______ike-scan ___정리 7장 취약점 매핑 ___취약점 유형 ______로컬 취약점 ______원격 취약점 ___취약점 분류법 ___오픈VAS ______오픈VAS 통합 보안 툴 ___시스코 분석 ______시스코 감사 툴 ______시스코 글로벌 익스플로이터 ______시스코 암호 스캐너 ___퍼지 분석 ______BED ______버니 ______JBroFuzz ___SMB 분석 ______임패킷 Samrdump ______Smb4k ___SNMP 분석 ______ADMSnmp ______Snmp 이넘 ______SNMP 워크 ___웹 애플리케이션 분석 ______데이터베이스 평가 툴 ______애플리케이션 평가 툴 ___정리 8장 사회 공학 ___인간 심리학 모델링 ___공격 과정 ___공격 방법 ______가장 ______상호교환 ______권력자 행세 ______희소성 ______사회적 관계 ___사회 공학 툴킷 ______타겟티드 피싱 공격 ______사용자 계정 정보 수집 ___CUPP ___정리 9장 타겟 익스플로잇 ___취약점 연구 ___취약점과 익스플로잇 저장소 ___고급 익스플로잇 툴킷 ______MSFConsole ______MSFCLI ______닌자 기본 훈련 ______익스플로잇 모듈 작성 ___정리 10장 권한 상승 ___암호 공격 ______오프라인 공격 툴 ______온라인 공격 툴 ___네트워크 스니퍼 ______Dsniff ______햄스터 ______Tcpdump ______Tcpick ______와이어샤크 ___네트워크 스푸핑 툴 ______Arpspoof ______이터캡 ___정리 11장 장악 유지 ___프로토콜 터널링 ______DNS2tcp ______Ptunnel ______Stunnel4 ___프록시 ______3proxy ______프록시체인 ___단대단 연결 ______크립트캣 ______Sbd ______소캣 ___정리 12장 문서화와 보고 ___문서화와 결과 검증 ___보고서 유형 ______운영진 보고서 ______관리 보고서 ______기술 보고서 ______네트워크 침투 테스트 보고서 ___발표 ___테스트 후절차 ___정리 3부 추가적인 무기 부록 A 기타 유용한 툴 ___취약점 스캐너 ______넥스포즈 커뮤니티 에디션 ___웹 애플리케이션 핑거프린팅 툴 ______왓웹 ______블라인드엘리펀트 ___만능 네트워크 툴 ______넷캣 ___정리 부록 B 주요 리소스 ___최신 취약점 정보 수집 ______유료 회원 우대 프로그램 ___리버스 엔지니어링 리소스 ___네트워크 포트 『BackTrack 5 Wireless Penetration Testing 한국어판』 1장. 무선 실습 환경 구축 ___하드웨어 요구 사항 ___소프트웨어 요구 사항 ___백트랙 설치 ______실습 예제 | 백트랙 설치 ___액세스 포인트 설정 ______실습 예제 | 액세스 포인트 설정 ___무선 랜 카드 설정 ______실습 예제 | 무선 랜 카드 설정 ___액세스 포인트에 연결 ______실습 예제 | 무선 랜 카드 설정 ___요약 2장. 무선 랜의 근본적인 취약점 ___무선 랜의 프레임 ______실습 예제 | 모니터 모드 인터페이스 생성 ______실습 예제 | 무선 패킷 스니핑 ______실습 예제 | 관리, 제어, 데이터 프레임 분석 ______실습 예제 | 데이터 패킷 스니핑 ______실습 예제 | 패킷 인젝션 ___무선 랜 스니핑과 인젝션 시 주의해야 할 사항 ______실습 예제 | 채널 설정과 채널 호핑 ___무선 네트워크에서의 규제 도메인 ______실습 예제 | 알파 무선 랜 카드를 이용한 실습 ___요약 3장. 무선 랜 인증 우회 ___숨겨진 SSID ______실습 예제 | 숨겨진 SSID 알아내기 ___맥 필터링 ______실습 예제 | 맥 필터링 우회 ___공개 인증 ______실습 예제 | 공개 인증 우회 ___공유 키 인증 ______실습 예제 | 공유 인증 우회 ___요약 4장. 무선 랜 암호화의 결점 ___무선 랜 암호화 ___WEP 암호화 ______실습 예제 | WEP 크랙 ___WPA/WPA2 ______실습 예제 | 취약한 WPA-PSK 암호 크랙 ___WPA/WPA2 PSK 크랙 가속화 ______실습 예제 | 크랙 과정 가속화 ___WEP와 WPA 패킷 복호화 ______실습 예제 | WEP와 WPA 패킷 복호화 ___WEP와 WPA 네트워크로의 연결 ______실습 예제 | WEP 네트워크로의 연결 ______실습 예제 | WPA 네트워크로의 연결 ___요약 5장. 무선 랜 인프라 공격 ___액세스 포인트의 기본 계정과 암호 ______실습 예제 | 액세스 포인트의 기본 계정 크랙 ___서비스 거부 공격 ______실습 예제 | 인증 해제 DoS 공격 ___이블 트윈과 액세스 포인트 맥 스푸핑 ______실습 예제 | 이블 트윈과 맥 스푸핑 ___로그 액세스 포인트 ______실습 예제 | 로그 액세스 포인트 ___요약 6장. 클라이언트 공격 ___허니팟과 오결합 공격 ______실습 예제 | 오결합 공격 수행 ___카페 라테 공격 ______실습 예제 | 카페 라테 공격 ___인증 해제와 결합 해제 공격 ______실습 예제 | 클라이언트 인증 해제 ___히어테 공격 ______실습 예제 | 히어테 공격을 이용한 WEP 크랙 ___AP가 필요 없는 WPA 개인 방식의 크랙 ______실습 예제 | AP가 필요 없는 WPA 크랙 ___요약 7장. 고급 무선 랜 공격 ___중간자 공격 ______실습 예제 | 중간자 공격 ___중간자 공격을 이용한 무선 도청 ______실습 예제 | 무선 도청 ___무선 세션 하이재킹 ______실습 예제 | 무선 세션 하이재킹 ___클라이언트의 보안 설정 탐색 ______실습 예제 | 무선 보안 프로필 탐색 ___요약 8장. WPA-기업 방식과 래디어스 공격 ___프리래디어스-WPE 구축 ______실습 예제 | 프리래디어스-WPE를 이용한 AP 구축 ___PEAP 공격 ______실습 예제 | PEAP 크랙 ___EAP-TTLS 공격 ______실습 예제 | EAP-TTLS 크랙 ___기업용 보안 베스트 프랙티스 ___요약 9장. 무선 랜 침투 테스트 방법론 ___무선 침투 테스트 ___계획 ___발견 _________실습 예제 | 무선 장치 탐색 ___공격 ______로그 액세스 포인트 탐색 _________실습 예제 | 로그 액세스 포인트 탐색 ______비인가 클라이언트 탐색 _________실습 예제 | 비인가 클라이언트 ______암호 크랙 _________실습 예제 | WPA 크랙 ______클라이언트 장악 ___보고 ___요약 부록 A. 결론과 전하는 말 부록 B. 깜짝 퀴즈 정답 |
저자 소개
저자 : 데이비드 케네디(David Kennedy)
다이볼드(Diebold) 주식회사의 최고 정보보호 책임자(CISO)를 맡고 있고, 사회공학 툴킷(SET), 패스트 트랙 등의 다양한 오픈소스 도구를 개발 중이다. 백트랙(BackTrack)과 익스플로잇 데이터베이스(Exploit Database) 개발 팀에 속해 있으며, 사회공학 팟캐스트와 프레임워크의 핵심 멤버다. 또한 블랙햇, 데프콘, 쉬무콘, 시큐리티 B-Sides 외 다수 보안 컨퍼런스에서 발표한 경험이 있다.
저자 : 짐 오고먼(Jim O’Gorman)
CSC 스트라이크포스(StrikeForce)에서 모의 해킹 전문가로 일하고 있으며, Social-Engineer.org의 공동 설립자이고, 오펜시브 시큐리티(Offensive-Security)의 강사다. 디지털 수사와 악성코드 분석에 관심이 많으며, 백트랙 리눅스의 포렌식 기능을 만드는 데 도움을 주고 있다. 보안 요소들이 동작하지 않는 상황에서 좀비 무리와 싸우기를 좋아하는 자신의 아이들을 도와주는 데 시간을 보낸다.
저자 : 데본 컨즈(Devon Kearns)
오펜시브 시큐리티의 강사이며, 백트랙 리눅스의 개발자이자 익스플로잇 데이터베이스의 관리자다. 많은 메타스플로잇 익스플로잇 모듈에 기여하며 메타스플로잇 언리쉬드(Unleashed) 위키를 관리한다.
저자 : 마티 아하로니(Mati Aharoni)
백트랙 리눅스 배포판을 만들었고, 오펜시브 시큐리티의 설립자이자 보안 교육 업계의 리더다.
저자 : 샤킬 알리(Shakeel Ali)
영국 사이퍼 스톰(Cipher Storm Ltd, UK)의 주요 설립자이자 CTO다. 보안 업계 경력이 매우 풍부하며 매일 같이 보안 평가, 감사, 컴플라이언스, 거버넌스, 포렌식 프로젝트를 수행한다. 또 CSS-프로바이더 S.A.L의 최고 보안 책임자(CSO, Chief Security Officer)도 맡고 있다. 경험 많은 보안 연구가로서 밤을 새가며 전세계의 다양한 기업, 교육 기관, 정부 기관 등에 보안 지원 업무를 제공하고 있다. 활동이 왕성한 독립적 보안 연구가로서 다양한 글과 백서를 작성하며 Ethical-Hacker.net에서 블로그를 운영하고 있다. 또 멕시코에서 열리는 버그콘(BugCon) 보안 학회에 정기적으로 참가하면서 최신 사이버 보안 위협과 실질적인 대응 솔루션을 알리는 데 앞장선다.
저자 : 테디 헤리얀토(Tedi Heriyanto)
현재 인도네이사 정보 기술 회사의 수석 기술 컨설턴트다. 인도네시아 등 다양한 국가의 유명한 기관에서 일하면서 보안 네트워크 아키텍처 설계, 전사적 보안 시스템 배치 및 관리, 정보 보안 정책과 절차 개발, 정보 보안 감사와 평가, 정보 보안 의식 교육 등을 수행했다. 여유 시간에는 연구를 수행하면서 다양한 글을 쓴다. 또 인도네시아 보안 커뮤니티(Indonesian Security Community) 활동에도 참가하고, 블로그 사이트 http://theriyanto.wordpress.com도 운영한다. 정보 보안이나 컴퓨터 프로그래밍 서적을 집필하면서 정보 보안 분야의 지식을 공유하고 있다.
저자 : 비벡 라마찬드란(Vivek Ramachandran)
2003년부터 와이파이 보안을 연구해왔다. 카페 라테 공격을 개발했고 WEP 보호 기법인 WEP 클로킹(Cloaking)도 깬 다음 2007년에 데프콘에서 발표했다. 2011년에는 와이파이를 사용하는 멀웨어가 백도어, 웜, 봇넷을 어떻게 생성하는지 최초로 시연하기도 했다.
2003년 이전에는 시스코 6500 카탈리스트(Catalyst) 시리즈 스위치의 802.1x 프로토콜과 포트 시큐리티(Port Security)를 개발한 프로그래머 중 한 명이었다. 또 인도에서 개최됐으며 65,000명이 참가한 마이크로소프트 보안 슛아웃(Microsoft Security Shootout) 컨테스트의 우승자 중 한 명이기도 했다. 해커 커뮤니티에서는 http://www.SecurityTube.net/의 창립자로 가장 유명하며, 정기적으로 와이파이 보안, 어셈블리 언어, 익스플로잇 기술 등과 관련된 비디오를 올리고 있다. 한 달에 10만 명 이상의 이용자가 SecurityTube.net을 방문한다.
비벡이 무선 보안 분야에서 연구한 내용은 BBC 온라인, 인포월드, 맥월드, 더 레지스터, IT 월드 캐나다 등에 소개됐다. 2011년에는 블랙햇, 데프콘, 핵티비티, 44콘, HITB-말레이시아, 브루콘, 더비콘, 해시데이즈, 시큐리티존, 시큐리티바이트 등 다양한 컨퍼런스에서 발표와 트레이닝을 진행한다.
역자 : 김진국
현재 다양한 침해 사고에 대해 디지털 포렌식 업무를 수행해 사고의 원인과 영향을 밝혀내고 대응 방안을 제시해주는 일을 한다. 고려대학교 정보보호대학원에서 디지털 포렌식을 전공했으며, 현재 디지털 포렌식 커뮤니티인 포렌식 인사이트를 운영하면서 다양한 디지털 포렌식 기법을 연구 중이다.
역자 : 이경식
현재 사이버테러와 관련된 연구를 진행 중이며, 공동 역자인 김진국 님과 함께 포렌식 인사이트에서 다양한 연구 주제를 다루며 지속적으로 활동 중이다. 고려대학교 정보보호대학원에서 디지털 포렌식을 전공했으며, 다양한 아이디어를 오픈소스 프로젝트로 진행하기 위해 노력 중이며, 현재 맥 메모리 분석 오픈소스 프로젝트인 volafox (http://code.google.com/p/volafox)를 진행 중이다.
역자 : 민병호
서울대학교 컴퓨터공학과에서 학사와 석사를 마쳤으며, 보안 연구가를 꿈꾸며 계속 정진 중이다. 옮긴 책으로 에이콘출판사에서 펴낸 『TCP/IP 완벽 가이드』(2007), 『새로 보는 프로그래밍 언어』(2008), 『리눅스 방화벽』(2008), 『크라임웨어』(2009), 『해킹 초보를 위한 웹 공격과 방어』(2011)가 있다.
관련 분류
- 카테고리 분류
품목정보
- 발행일
- 2012년 10월 30일
- 쪽수, 무게, 크기
- 1100쪽 | 188*250*80mm
- ISBN13
- 9788960773592
출판사 리뷰
|
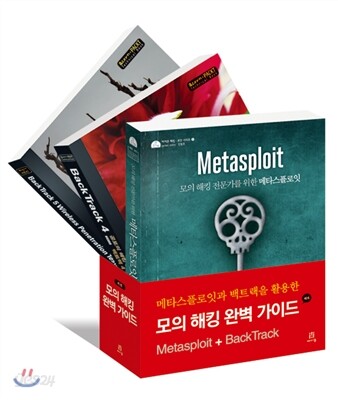
세트 구성: 전3권
1) 『메타스플로잇 Metasploit: 모의 해킹 전문가를 위한』 2) 『BackTrack 4 한국어판: 공포의 해킹 툴 백트랙 4』 3) 『BackTrack 5 Wireless Penetration Testing 한국어판: 백트랙 5로 시작하는 무선 해킹』 『메타스플로잇 Metasploit』 소개 메타스플로잇 프로젝트는 2003년부터 시작된 이래 꾸준한 업데이트와 다양한 부가 기능으로 모의 해킹 전문가들에게 필수 도구로 자리를 잡았다. 하지만 처음 메타스플로잇을 접하는 초보자들은 한글로 된 매뉴얼이 부족해 활용하는 데 어려움을 겪는다. 이 책은 메타스플로잇을 처음 접하는 초보에게 좋은 길잡이가 되며, 기초적인 내용부터 고급 기능까지 두루 다루므로 전문가에게도 훌륭한 참고서가 될 것이다. 이 책에서 다루는 내용 ■ 방치되고, 관리되지 않고, 패치되지 않은 시스템을 찾아 익스플로잇 ■ 정찰을 통해 대상에 대한 유용한 정보 취득 ■ 백신 기술 우회와 보안 통제 회피 ■ 취약점 발견 자동화를 위해 메타스플로잇(Metasploit)과 함께 엔맵(Nmap), 넥스포즈(NeXpose), 넥서스(Nessus) 통합 ■ 미터프리터 셀을 사용해 내부 네트워크에 추가적인 공격 수행 ■ 독립형 메타스플로잇 유틸리티, 서드파티 도구, 플러그인 활용 ■ 자신만의 미터프리터 포스트 익스플로잇 모듈과 스크립트를 작성하는 방법 뿐만 아니라 프레임워크로 제로데이 익스플로잇 연구, 퍼저(fuzzer) 작성, 익스플로잇 포팅하는 법에 관해서도 설명한다. 목적이 네트워크를 보호하는 것이든 어떤 것을 테스트하기 위한 것이든 간에 『메타스플로잇 Metasploit』은 모의 해킹 전문가의 길로 안내할 것이다. 『BackTrack 4 한국어판』 소개 최초로 백트랙(BackTrack) 운영체제를 다룬 책으로서, 침투 테스트(모의 해킹)의 A에서 Z까지를 모두 다룬다. 워낙 다양한 해킹 툴을 다루다 보니 독자 입장에서는 ‘양날의 칼과 같은 해킹 툴이 악용되면 어쩌려고 이런 책을 출간했나’하는 걱정을 할 수도 있다. 하지만 구더기 무서워 장 못 담그랴. 해킹 툴을 널리 알려 윤리적 해커인 침투 테스터 양성에 기여하는 게 바로 이 책의 목적이다. 이를 위해 이 책에서는 해킹 툴뿐만 아니라 보고서 작성과 발표 등 전문 침투 테스터에게 반드시 필요한 내용도 충실히 다룬다. 이 책에서 다루는 내용 ■ 마술 같은 침투 테스트 과정과 백트랙 리눅스 배포판에 관한 깊은 지식 ■ 해커가 침입하기 전에 미리 수행하는 사내 네트워크 시스템 보안 평가의 중요성 ■ 대표적인 사용 예와 설정 방법, 장점 등 다양한 보안 툴에 관한 실용적인 내용 ■ 실용적인 예제와 단계별 설명, 유용한 팁을 통해 알아보는 최신 보안 평가 툴의 모든 것 ■ 백트랙 OS의 설치, 설정, 실행, 갱신 방법을 포함한 테스트 랩 환경 구축 방법 ■ 백트랙 테스트 방법론 ■ 테스트 방법론에 따라 논리적으로 분류한 다양한 백트랙 보안 툴의 실전 예제 ■ 교묘한 속임수를 이용해 사람의 약점을 공략하는 타겟 공격 방법 『BackTrack 5 Wireless Penetration Testing 한국어판』 소개 고급 식당에서 친구에게 자랑하고 싶은 마음으로 무선 랜(와이파이)을 이용해서 페이스북에 사진 한 장 올린 것뿐인데 다음 날 자신의 페이스북 계정이 해킹됐다면 어떤 기분일까? 『BackTrack 5 Wireless Penetration Testing 한국어판: 백트랙 5로 시작하는 무선 해킹』은 어디서나 편리하게 이용할 수 있는 무선 랜이 이런 공격에 얼마나 취약할 수 있는지 자세히 다룬다. 업무상 무선 랜의 보안을 점검해야 하는 사람은 물론이고 집과 사무실의 무선 랜 환경을 안전하게 보호하고 싶은 사람이라면 반드시 이 책을 읽어보기 바란다. 이 책에서 다루는 내용 ■ 와이파이(Wi-Fi) 실습 환경 구축 ■ WEP/WPA/WPA2 암호화 기법 크랙 ■ 로그 액세스 포인트, 이블 트윈, DoS 공격, 중간자 공격을 이용한 무선 랜 인프라 공격 ■ PEAP이나 EAP-TTLS를 사용하는 WPA 기업 방식의 공격 ■ 허니팟, 가짜 핫스팟, 카페 라테, 히어테 공격을 이용한 무선 클라이언트 공격 ■ 와이파이 침투 테스트 수행 방법론 |
사락 별점0
혜택 및 유의사항밑줄0
혜택 및 유의사항상품정보안내
세트도서는 개별서지정보를 모두 제공하지 못하는 경우가 있습니다. 각 권의 상세페이지도 참고해 주세요.
