
이미 소장하고 있다면 판매해 보세요.
- 국내배송만 가능
- 문화비소득공제 가능
에이콘출판사- 해킹과 보안 시리즈
책소개
목차
|
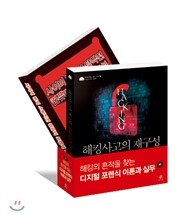
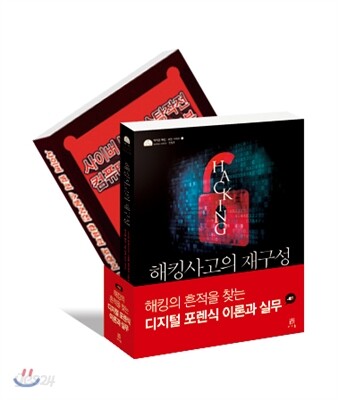
『해킹사고의 재구성』
1장 보안관제와 해킹사고 분석 ___1.1 정의 ___1.2 공통점과 차이점 ___1.3 보안관제 절차 ______1.2.1 보안관제: 이벤트 탐지 ______1.2.2 보안관제: 초기 분석 ______1.2.3 보안관제: 긴급 대응 ______1.2.4 보안관제: 사고 전파 ___1.4 해킹사고 분석 절차 ______1.4.1 해킹사고 분석: 접수 ______1.4.2 해킹사고 분석: 분석 ______1.4.3 해킹사고 분석: 피해 복구 ______1.4.4 해킹사고 분석: 신고 및 보고 ___1.5 정리 2장 해킹의 증거 ___2.1 정보 보호 시스템 개요 ___2.2 로그 ___2.3 해킹사고의 분류와 그 흔적 ___2.4 IDS/IPS ______2.4.1 침입 탐지의 방법 ______2.4.2 IDS의 구성 형태 ______2.4.3 IDS의 로그 ___2.5 방화벽 ______2.5.1 방화벽의 주요 기능 ______2.5.2 방화벽의 구성 형태 ______2.5.3 방화벽의 로그 ___2.6 안티 DDoS ______2.6.1 안티 DDoS 시스템의 차단 기능 ______2.6.2 안티 DDoS 시스템의 로그 ___2.7 WAF ______2.7.1 WAF의 종류와 기능 ______2.7.2 WAF의 로그 ___2.8 웹 접근 로그 ______2.8.1 접근 로그 ______2.8.2 에러 로그 ___2.9 운영체제 로그 ______2.9.1 유닉스 계열 로그 ______2.9.2 윈도우 시스템 로그 ___2.10 그 외의 흔적 ______2.10.1 ESM 로그 ______2.10.2 DBMS 로그 ___2.11 정리 3장 증거와의 소통 ___3.1 해킹사고의 증상과 취약점 ______3.1.1 위/변조 사고 ______3.1.2 정보 유출 사고 ______3.1.3 DDoS 공격 ___3.2 증거 추적 ______3.2.1 변조(삭제, 추가) ______3.2.2 시스템 변조 ______3.2.3 접속 시 특정 프로그램 설치 유도 ______3.2.4 클릭 후 이상동작 ______3.2.5 정보 유출 신고 접수 ______3.2.6 서비스가 안 되거나 느리고 시스템 부하가 가중됨 ___3.3 증거를 보는 눈 그리고 증거를 조합한 사고의 재구성 ______3.3.1 피해 시스템 식별 ______3.3.2 피해 증상 파악 ______3.3.3 피해 시스템 환경 확인 ______3.3.4 증거 수집 ______3.3.5 증거 추출과 해커 식별 ______3.3.6 해커의 행위 추론과 보고서 작성 ___3.4 정리 4장 웹 해킹사고 분석 사례 ___4.1 홈페이지 변조를 통한 악성코드 유포 시도 ______4.1.1 확인과 증상 ______4.1.2 환경 분석과 로그 수집 ______4.1.3 해킹사고 분석 ______4.1.4 해킹사고 분석 보고서 ___4.2 애플리케이션 환경 설정 실수로 인한 웹셸 업로드 ______4.2.1 확인과 증상 ______4.2.2 환경 분석과 로그 수집 ______4.2.3 해킹사고 분석 ______4.2.4 해킹사고 분석 보고서 ___4.3 DDoS ______4.3.1 확인과 증상 ______4.3.2 환경 분석과 로그 수집 ______4.3.3 해킹사고 분석 ___4.4 SQL 인젝션 ______4.4.1 확인과 증상 ______4.4.2 환경 분석과 로그 수집 ______4.4.3 해킹사고 분석 ______4.4.4 해킹사고 분석 보고서 ___4.5 정리 5장 사이버 침해 대응 모델 ___5.1 이론과 실제의 차이 ______5.1.1 보안 시스템이 모든 해킹을 탐지하고 차단할 것이다 ______5.1.2 모든 시스템은 이상적인 최적의 상태로 운영할 것이다 ___5.2 사이버 침해 대응 모델 ______5.2.1 현재 사이버 침해 대응 시스템 구성 ______5.2.2 현재 사이버 침해 대응 시스템의 한계 ______5.2.3 사이버 침해 대응 모델 ___5.3 정리 『사이버 범죄 소탕작전 컴퓨터 포렌식 핸드북』 서문 1. 사이버 범죄에 맞서 2. 사이버 범죄의 역사 3. 범죄 현장의 사람들 4. 컴퓨터 기본 이해 5. 네트워크 기본 이해 6. 네트워크 침입과 공격 7. 사이버 범죄 예방 이해 8. 시스템 보안 구현 9. 사이버 범죄 탐지 기법 구현 10. 디지털 증거 수집과 보존 11. 사이버 범죄 사건 해결 |
저자 소개
저자 : 최상용
민간보안회사 및 공공기관 보안담당자를 거쳤으며, 보안관제, 침해 대응, 사고 분석 및 개인정보 보호 담당 등으로 근무해 해킹사고 분석 기술에 관심이 많다. 특히, 보안관제센터 초기 구축부터 운영 단계인 관제, 관제 시스템 운영, 해킹사고 원인 분석 등 해킹사고 대응의 전 과정을 경험했다. 현재는 카이스트 사이버보안연구센터 내 악성코드 분석실에서 근무하면서 새로운 악성코드의 동향을 분석하고 이로 인한 피해 예방을 위한 대책 연구를 수행하고 있다.
저자 : Debra Littlejohn Shinder
전직 경찰이자 경찰 대학 교수로서 현재는 IT 전문가로 일하고 있다. 그녀와 그녀의 남편인 Dr. Thomas W. Shinder는 기업과 자치체에 네트웍 컨설팅 서비스를 제공했고, 대학과 기술 교육 기관에서 교육을 했으며 여러 세미나에서 발표를 했다. Deb은 전문은 네트워킹과 보안이며, 그녀와 남편인 Tom은 베스트 셀러인 Configuring ISA Server 2000(Syngress Publishing, ISBN: 1-928994-29-6)을 비롯한 여러 책을 썼다. 그리고 Deb은 Computer Networking Essentials 의 저자이기도 하다. 그리고 Deb은 TechProGuild, CNET, 8Wire, Cramsession.com과 같은 출판물과 전자 잡지에 100개 이상의 글을 썼다. Deb은 Journal of Police Crisis Negotiations 편집 위원회의 멤버이며 Eastfield College Criminal Justice Training Center의 자문을 맡고 있다.
역자 : 강유
대학 시절 컴퓨터 보안의 아름다움에 깊이 빠져 서울대학교 보안 동아리 ‘가디언’의 창립 멤버로 참여했고 초대 회장을 지냈다. 다양한 보안 소프트웨어와 멀티미디어 소프트웨어 개발에 참여했으며 웹 모의 해킹과 보안 체계 구축을 비롯한 여러 컨설팅을 수행한 경험이 있다. 그가 저술하고 번역한 보안 서적들은 국내의 많은 보안 전문가들을 키우고 관련 산업을 발전시키는 데 크게 기여했다. 보안 영역에서 주 관심 분야는 웹 애플리케이션 보안, 침투 테스트(PT), 네트워크 보안 시스템 설계와 구축이다. 대표적인 역서로 『실전해킹 절대내공』, 『구글 해킹』, 『조엘이 엄선한 소프트웨어 블로그 베스트 29선』 등이 있으며 저서로 『강유의 해킹 & 보안 노하우』가 있다
품목정보
- 발행일
- 2013년 01월 30일
- 쪽수, 무게, 크기
- 1108쪽 | 188*245*80mm
- ISBN13
- 9788960773967
출판사 리뷰
|
『해킹사고의 재구성』
이 책은 해킹사고 대응을 다년간 수행한 저자의 경험을 바탕으로, 해킹사고 대응 이론을 실무에 적용하는 방법과 실무적으로 가장 빠른 접근이 가능한 사고분석의 실체를 다룬다. 이 책을 통해 독자들은 해킹사고 시 해킹흔적 분석/조합을 통한 해커의 행동 추적기법과, 사이버침해사고 실제사례를 통한 기업을 위한 최적의 대응모델에 대한 지식과 기술을 빠르고 완벽하게 습득하게 될 것이다. 이 책에서 다루는 내용 ■ 보안관제와 해킹사고 분석의 개념과 처리 절차 ■ 보안관제와 해킹사고 분석에 주로 사용되는 정보 보호 시스템 ■ 해킹사고의 흔적을 찾는 방법 ■ 해킹사고의 흔적을 조립해 해커의 행위를 재구성하는 기술 ■ (웹 해킹을 중심으로) 사이버 침해 대응 모델과 실제 해킹사고 분석 사례 이 책의 특징 ■ 해킹대응의 노하우에 대한 세부적이고 명쾌한 설명 ■ 해킹사고 분석사례를 통한 해킹사고 분석의 간접 경험 ■ 사이버침해 대응체계를 구축하고자 하는 관리자가 참고할 수 있는 모델 제시 『사이버 범죄 소탕작전 컴퓨터 포렌식 핸드북』 소개 사이버 범죄자들이 벌인 사건해결의 단서를 어떻게 찾을 수 있을까? 범죄자가 남긴 디지털 증거를 어떻게 조사하고 분석할 수 있을까? 뉴스에서는 거의 매일처럼 사이버 범죄 사건을 접한다. 사이버 범죄는 종래의 범죄와는 성격을 달리하는 범죄로 우리에게 급격히 다가오고 있다. 사이버 범죄 사건을 해결하고 범죄자를 찾아내서 처벌하는 일이 큰 사회문제로 클로즈 업하고 있지만 범죄자들을 다스리는 데에는 한계가 있다. 민첩한 개를 쫓는 거북이에나 비할까. 사이버 범죄를 해결하기 위해서는 사이버 범죄를 예방하는 시스템을 구축하는 IT 전문가와 사이버 범죄를 수사할 책임이 있는 경찰이 서로 협력해야 한다. 이 책은 IT 전문가에게 증거 수집의 원칙을 엄격히 지켜야 하고 사이버 범죄 현장을 그대로 보존해야 하는 수사현황을 소개한다. 그리고 수사담당자에게는 사이버 범죄의 기술적 측면과 기술을 이용해서 사이버 범죄를 해결하는 방법을 알려준다. |
사락 별점0
혜택 및 유의사항밑줄0
혜택 및 유의사항상품정보안내
세트도서는 개별서지정보를 모두 제공하지 못하는 경우가 있습니다. 각 권의 상세페이지도 참고해 주세요.
