소득공제
- 베스트
- IT 모바일 top100 1주
이미 소장하고 있다면 판매해 보세요.
- 해외배송 가능?
- 문화비소득공제 가능
에이콘출판사- 해킹과 보안 시리즈
책소개
목차
|
★ 이 책에서 다루는 내용 ★
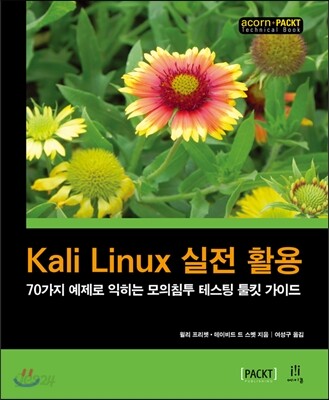
■ 다중 플랫폼에서의 칼리 리눅스 설치와 설정 ■ 개인적인 필요에 맞춘 칼리 리눅스 최적화 ■ 네서스(Nessus)와 오픈바스(OpenVAS)를 이용한 취약점 탐색 ■ 메타스플로잇(Metasploit)에서 발견한 취약점 익스플로잇 ■ 침투에 성공한 시스템에 대한 다양한 권한 상승 기법에 대한 학습 ■ 칼리 리눅스를 모의침투 전 과정에 사용하는 방법에 대한 이해 ■ WEP/WPA/WPA2 암호화 크랙 ■ 칼리 리눅스를 이용한 실제 모의침투 시뮬레이션 ★ 이 책의 대상 독자 ★ 칼리 리눅스 배포판에 있는 여러 도구의 사용 속도를 개선하고자 하는 사람이나 노련한 모의침투 테스터에 대한 참고용으로 사용하고자 하는 사람을 위한 책으로, 윤리적인 목적도 포함한다. 소유자의 허락 없이 컴퓨터 네트워크를 공격하거나 정보를 수집하면 형사 처벌을 받을 수 있다. 이 책에 포함된 정보의 오용에 대한 책임은 저자에게 없음을 밝힌다. 이 책에 포함된 예제를 실행할 때에는 개별 테스트 환경을 만들길 권고한다. ★ 이 책의 구성 ★ 1장, 칼리 리눅스 설치와 실행에서는 테스트 환경에서 칼리 리눅스를 설정하는 방법과 칼리 리눅스의 네트워크 설정 방법을 설명한다. 2장, 칼리 리눅스 최적화에서는 인기 있는 비디오와 무선 카드를 위한 드라이버를 설치하고 설정하는 방법을 다룬다. 3장, 고급 테스트 연구실에서는 고급 시뮬레이션과 테스트 케이스를 설정할 때 사용할 수 있는 도구를 배운다. 4장, 정보 수집에서는 말테고(Maltego)와 엔맵(Nmap) 등 정보 수집 단계에서 사용할 수 있는 도구를 다룬다. 5장, 취약점 진단에서는 네서스(Nessus)와 오픈바스(OpenVAS) 취약점 스캐너의 사용법을 설명한다. 6장, 취약점 공격에서는 일반적으로 사용되는 서비스에 대한 공격을 통해 메타스플로잇(Metasploit)의 사용법을 다룬다. 7장, 권한 상승에서는 Ettercap, SET, 메타프리터 같은 도구의 사용법을 설명한다. 8장, 패스워드 공격에서는 패스워드 해시와 사용자 계정을 크랙하는 도구의 사용법에 대해 배운다. 9장, 무선 공격에서는 무선 네트워크를 공격하는 다양한 도구의 사용 방법을 설명한다. |
저자 소개
저 자 소 개
윌리 프리쳇(Willie Pritchett)
경영학 석사로, IT 현장에서 20년 이상 근무한 노련한 개발자이자 보안 마니아다. 현재 보안과 데이터 기반, 애플리케이션 개발, 그리고 인력 서비스에 특화된 서비스 데이터베이스 관리 회사인 메가 인풋 데이터 서비스 사(Mega Input Data Services, Inc.)의 CEO다. 주정부, 지방 정부 기관과 일해왔으며, 많은 중소기업이 기술을 통해 성과를 달성하는 데 도움을 줬다. 여러 관련 자격증을 갖고 있으며, 현재 윤리적 해킹과 모의침투를 포함해 여러 주제로 학생들을 가르치고 있다.
데이비드 드 스멧(David De Smet)
2007년부터 소프트웨어 분야에서 일하고 있으며, iSoftDev Co.의 컨설턴트이자 고객 요구사항 정의 분석, 소프트웨어 디자인, 소프트웨어 구현, 소프트웨어 테스팅, 소프트웨어 유지 보수, 데이터베이스 개발, 웹 디자인까지 포괄하는 다양한 업무를 맡아온 창립자이자 CEO다. 소프트웨어 개발을 하며 시간을 보내기를 좋아한다. 해킹과 네트워크 보안에 관심이 많으며, 기업에 네트워크 보안 평가를 제공하고 있다.
역자 : 여성구
보안 컨설팅회사에서 전문 모의해킹을 수행했으며, 넥슨의 CERT 팀장을 거쳐, 현재는 넥슨의 IS 감사역(Auditor)으로 활동 중이다. 다년간 국가기관과 대기업 등에서 다양한 IT 환경을 대상으로 보안 강화, 모의해킹, 보안 점검, 보안 교육을 수행해왔으며 국내외에서 보안 취약점, 안전한 웹 보안 코딩 가이드라인을 발표한 경력이 있다. 고려대학교 정보보호대학원에서 디지털 포렌식을 전공하고, 메모리 포렌식과 웹 로그 분석 등을 연구했다. 취미로 공개용 보안 도구(웹 백도어 탐지도구, 웹 로그 분석기 등)를 제작 중이다. 옮긴 책으로는 『악성코드 분석가의 비법서』(2012, 에이콘출판), 『실전 악성코드와 멀웨어 분석』(2013, 에이콘출판)이 있다.
품목정보
- 발행일
- 2014년 03월 26일
- 쪽수, 무게, 크기
- 297쪽 | 713g | 188*235*20mm
- ISBN13
- 9788960775381