


소득공제
이미 소장하고 있다면 판매해 보세요.
- 해외배송 가능?
- 문화비소득공제 가능
에이콘출판사- 해킹과 보안 시리즈
책소개
목차
|
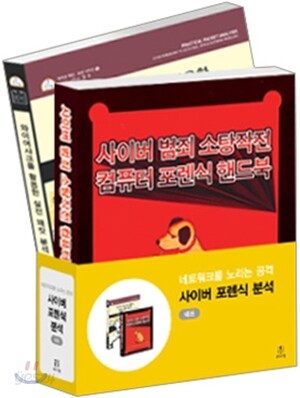
*사이버 범죄 소탕작전 컴퓨터 포렌식 핸드북
서문 1. 사이버 범죄에 맞서 2. 사이버 범죄의 역사 3. 범죄 현장의 사람들 4. 컴퓨터 기본 이해 5. 네트워크 기본 이해 6. 네트워크 침입과 공격 7. 사이버 범죄 예방 이해 8. 시스템 보안 구현 9. 사이버 범죄 탐지 기법 구현 10. 디지털 증거 수집과 보존 11. 사이버 범죄 사건 해결 *와이어샤크를 활용한 실전 패킷 분석 1장 패킷 분석과 네트워크 기초 패킷 분석이란 패킷 스니퍼 평가 지원되는 프로토콜 친 사용자 환경 비용 프로그램 지원 운영체제 지원 패킷 스니퍼의 동작 방식 수집 변환 분석 컴퓨터의 통신 방식 네트워크 프로토콜 7계층 OSI 모델 프로토콜 상호 작용 데이터 캡슐화 프로토콜 데이터 유닛 네트워크 하드웨어 트래픽 분류 2장 네트워크와 친해지기 무차별 모드 허브상에서의 스니핑 스위치 환경에서의 스니핑 포트 미러링 허빙 아웃 ARP Cache Poisoning Cain & Abel의 사용 라우터 환경에서의 스니핑 네트워크 지도 3장 와이어샤크의 소개 와이어샤크의 배경 와이어샤크의 장점 지원되는 프로토콜 친 사용자 환경 비용 프로그램 지원 운영체제 지원 와이어샤크의 설치 시스템 요구 사항 윈도우 시스템에 설치 리눅스 시스템에 설치 와이어샤크의 기초 69 패킷의 첫 번째 캡처 메인 창 추가 옵션 대화상자 패킷 컬러 코딩 4장 캡처된 패킷의 활용 패킷의 검색과 표시 패킷의 검색 패킷의 표시 캡처된 패킷의 저장과 내보내기 캡처된 패킷을 파일로 저장 캡처된 패킷 데이터를 내보내기 캡처된 패킷의 병합 패킷의 출력 시간 표시 형식과 참조 시간 표시 형식 패킷 시간 참조 캡처 필터와 디스플레이 필터 캡처 필터 디스플레이 필터 필터 표현식 대화상자(쉬운 방법) 필터 표현식 문법 구조(어려운 방법) 필터의 저장 5장 와이어샤크의 고급 기능 이름 변환 와이어샤크에 있는 이름 변환 도구의 종류 이름 변환 활성화 이름 변환에 대한 잠재적인 결점 프로토콜 정밀 분석 TCP 스트림의 흐름 프로토콜 계층 통계 창 엔드 포인트 보기 대화 IO 그래픽 창 6장 일반적인 프로토콜 주소 변환 프로토콜 동적 호스트 구성 프로토콜 TCPIP와 HTTP TCP 세션의 성립 데이터 흐름의 시작 HTTP 요청과 전송 세션의 종료 도메인 이름 시스템 파일 전송 프로토콜 CWD 명령어 SIZE 명령어 RETR 명령어 텔넷 프로토콜 MSN 메신저 서비스 인터넷 제어 메시지 프로토콜 마지막 고찰 7장 실전 네트워크상의 시나리오 TCP 연결 두절 도달할 수 없는 목적지와 ICMP 코드 도달할 수 없는 목적지 도달할 수 없는 포트 분할된 패킷들 패킷의 분할 여부 판단 순서의 유지 연결 안 됨 알고 있는 것 유선으로 접근 분석 요약 인터넷 익스플로러 안의 유령 알고 있는 것 유선으로 접근 분석 요약 인바운드 FTP 알고 있는 것 유선으로 접근 분석 요약 내 잘못이 아냐! 알고 있는 것 유선으로 접근 분석 요약 악의적인 프로그램 알고 있는 것 유선으로 접속 분석 요약 마지막 고찰 8장 느린 네트워크와의 투쟁 느린 다운로드 속도의 분석 느린 경로 알고 있는 것 유선으로 접근 분석 요약 더블 비전 알고 있는 것 유선으로 접근 분석 요약 플래시를 보내는 서버 알고 있는 것 유선으로 접근 분석 요약 심하게 느리군! 알고 있는 것 유선으로 접근 분석 요약 Email Server에게 간 POP 알고 있는 것 유선으로 접근 분석 요약 Gnu에 의한 문제 알고 있는 것 유선으로 접근 분석 요약 마지막 고찰 9장 보안과 관련된 분석 OS 핑거프린팅 간단한 포트 스캔 과부하된 프린터 알고 있는 것 유선으로 접근 분석 요약 FTP 공격 알고 있는 것 유선으로 접근 분석 요약 블래스터 웜 알고 있는 것 유선으로 접근 분석 요약 비밀스러운 정보 알고 있는 것 유선으로 접근 분석 요약 해커의 관점 알고 있는 것 유선으로 접근 분석 요약 10장 무선 랜 스니핑 한 번에 한 채널 스니핑 무선 신호 인터페이스 무선 카드의 다양한 모드 윈도우에서의 무선 스니핑 AirPcap 설정 AirPcap을 이용한 트래픽 캡처 리눅스에서의 무선 스니핑 802.11 패킷에 추가된 부분 802.11 Flags Beacon Frame 무선 패킷 분석에서 볼 수 있는 추가 칼럼 구체적인 무선 필터 특정한 BSS Id에 대한 트래픽의 필터링 특정한 무선 패킷 타입에 대한 필터링 특정 데이터 타입에 대한 필터링 잘못된 연결 시도 알고 있는 것 유선 무선으로 접근 분석 요약 마지막 고찰 11장 참고 자료 맺음말 |
관련 분류
품목정보
- 발행일
- 2009년 11월 27일
- 쪽수, 무게, 크기
- 996쪽 | 2046g | 190*233*60mm
- ISBN13
- 9788960771079
리뷰/한줄평0
상품정보안내
세트도서는 개별서지정보를 모두 제공하지 못하는 경우가 있습니다. 각 권의 상세페이지도 참고해 주세요.
