소득공제
- 베스트
- IT 모바일 top20 1주
이미 소장하고 있다면 판매해 보세요.
- 해외배송 가능?
- 문화비소득공제 가능
에이콘출판사- 해킹과 보안 시리즈
책소개
목차
|
1부 랩 준비와 테스팅 절차
1장 백트랙 시작하기 ___역사 ___백트랙의 용도 ___백트랙 다운로드 ___백트랙 이용하기 ______라이브 DVD ______하드 디스크에 설치하기 ______포터블 백트랙 ___네트워크 연결 설정하기 ______이더넷 설정하기 ______무선 네트워크 설정하기 ______네트워크 서비스 시작하기 ___백트랙 업데이트하기 ______소프트웨어 애플리케이션 업데이트하기 ______커널 업데이트하기 ___추가적인 소프트웨어 무기 탑재하기 ______네서스 취약점 스캐너 ______웹시큐리파이 ___백트랙 커스터마이징하기 ___정리 2장 침투 테스트 방법론 ___침투 테스트의 종류 ______블랙박스 테스트 ______화이트박스 테스트 ___취약점 평가와 침투 테스트 ___보안 테스트 방법론 ______오픈 소스 보안 테스트 방법론 매뉴얼 ______정보 시스템 보안 평가 프레임워크 ______오픈 웹 애플리케이션 보안 프로젝트 상위 ______웹 애플리케이션 보안 컨소시엄 위협 분류 ___백트랙 테스트 방법론 ______타겟 스코핑 ______정보 수집 ______타겟 발견 ______타겟 탐색 ______취약점 매핑 ______사회 공학(소셜 엔지니어링) ______타겟 익스플로잇 ______권한 상승 ______장악 유지 ______문서화 및 보고 ___윤리적 측면 ___정리 2부 침투 테스터 무기창고 3장 타겟 스코핑 ___클라이언트 요구사항 수집 ______고객 요구사항 양식 ______산출물 평가 양식 ___테스트 계획 수립 ______테스트 계획 체크리스트 ___테스트 한도 설정 ___비즈니스 목적 정의 ___프로젝트 관리와 일정 ___정리 4장 정보 수집 ___공개 리소스 ___문서 수집 ______메타구필 ___DNS 정보 ______dnswalk ______dnsenum ______dnsmap ______dnsrecon ______피어스 ___경로 정보 ______0trace ______드미트리 ______itrace ______tcptraceroute ______tctrace ___검색 엔진 활용하기 ______goorecon ______더하베스터 ___일체형 정보 수집 ______말테고 ___정보 문서화 ______드래디스 ___정리 5장 타겟 발견 ___소개 ___타겟 머신 식별 ______핑 ______arping ______arping2 ______fping ______젠리스트 ______hping2 ______hping3 ______랜맵 ______nbtscan ______엔핑 ______원식스티원 ___OS 핑거프린팅 ______p0f ______xprobe2 ___정리 6장 타겟 탐색 ___포트 스캐닝 ______오토스캔 ______네티페라 ______엔맵 ______유니콘스캔 ______젠맵 ___서비스 탐색 ______Amap ______Httprint ______Httsquash ___VPN 탐색 ______ike-scan ___정리 7장 취약점 매핑 ___취약점 유형 ______로컬 취약점 ______원격 취약점 ___취약점 분류법 ___오픈VAS ______오픈VAS 통합 보안 툴 ___시스코 분석 ______시스코 감사 툴 ______시스코 글로벌 익스플로이터 ______시스코 암호 스캐너 ___퍼지 분석 ______BED ______버니 ______JBroFuzz ___SMB 분석 ______임패킷 Samrdump ______Smb4k ___SNMP 분석 ______ADMSnmp ______Snmp 이넘 ______SNMP 워크 ___웹 애플리케이션 분석 ______데이터베이스 평가 툴 ______애플리케이션 평가 툴 ___정리 8장 사회 공학 ___인간 심리학 모델링 ___공격 과정 ___공격 방법 ______가장 ______상호교환 ______권력자 행세 ______희소성 ______사회적 관계 ___사회 공학 툴킷 ______타겟티드 피싱 공격 ______사용자 계정 정보 수집 ___CUPP ___정리 9장 타겟 익스플로잇 ___취약점 연구 ___취약점과 익스플로잇 저장소 ___고급 익스플로잇 툴킷 ______MSFConsole ______MSFCLI ______닌자 기본 훈련 ______익스플로잇 모듈 작성 ___정리 10장 권한 상승 ___암호 공격 ______오프라인 공격 툴 ______온라인 공격 툴 ___네트워크 스니퍼 ______Dsniff ______햄스터 ______Tcpdump ______Tcpick ______와이어샤크 ___네트워크 스푸핑 툴 ______Arpspoof ______이터캡 ___정리 11장 장악 유지 ___프로토콜 터널링 ______DNS2tcp ______Ptunnel ______Stunnel4 ___프록시 ______3proxy ______프록시체인 ___단대단 연결 ______크립트캣 ______Sbd ______소캣 ___정리 12장 문서화와 보고 ___문서화와 결과 검증 ___보고서 유형 ______운영진 보고서 ______관리 보고서 ______기술 보고서 ______네트워크 침투 테스트 보고서 ___발표 ___테스트 후절차 ___정리 3부 추가적인 무기 부록 A 기타 유용한 툴 ___취약점 스캐너 ______넥스포즈 커뮤니티 에디션 ___웹 애플리케이션 핑거프린팅 툴 ______왓웹 ______블라인드엘리펀트 ___만능 네트워크 툴 ______넷캣 ___정리 부록 B 주요 리소스 ___최신 취약점 정보 수집 ______유료 회원 우대 프로그램 ___리버스 엔지니어링 리소스 ___네트워크 포트 |
저자 소개
저자 : 샤킬 알리 Shakeel Ali
영국 사이퍼 스톰(Cipher Storm Ltd, UK)의 주요 설립자이자 CTO다. 보안 업계 경력이 매우 풍부하며 매일 같이 보안 평가, 감사, 컴플라이언스, 거버넌스, 포렌식 프로젝트를 수행한다. 또 CSS-프로바이더 S.A.L의 최고 보안 책임자(CSO, Chief Security Officer)도 맡고 있다. 경험 많은 보안 연구가로서 밤을 새가며 전세계의 다양한 기업, 교육 기관, 정부 기관 등에 보안 지원 업무를 제공하고 있다. 활동이 왕성한 독립적 보안 연구가로서 다양한 글과 백서를 작성하며 Ethical-Hacker.net에서 블로그를 운영하고 있다. 또 멕시코에서 열리는 버그콘(BugCon) 보안 학회에 정기적으로 참가하면서 최신 사이버 보안 위협과 실질적인 대응 솔루션을 알리는 데 앞장선다.
저자 : 테디 헤리얀토 Tedi Heriyanto
현재 인도네이사 정보 기술 회사의 수석 기술 컨설턴트다. 인도네시아 등 다양한 국가의 유명한 기관에서 일하면서 보안 네트워크 아키텍처 설계, 전사적 보안 시스템 배치 및 관리, 정보 보안 정책과 절차 개발, 정보 보안 감사와 평가, 정보 보안 의식 교육 등을 수행했다. 여유 시간에는 연구를 수행하면서 다양한 글을 쓴다. 또 인도네시아 보안 커뮤니티(Indonesian Security Community) 활동에도 참가하고, 블로그 사이트 http://theriyanto.wordpress.com도 운영한다. 정보 보안이나 컴퓨터 프로그래밍 서적을 집필하면서 정보 보안 분야의 지식을 공유하고 있다.
역자 : 민병호
서울대학교 컴퓨터공학과에서 학사와 석사를 마쳤으며, 보안 연구가를 꿈꾸며 계속 정진 중이다. 옮긴 책으로 에이콘출판사에서 펴낸 『TCP/IP 완벽 가이드』(2007), 『새로 보는 프로그래밍 언어』(2008), 『리눅스 방화벽』(2008), 『크라임웨어』(2009), 『해킹 초보를 위한 웹 공격과 방어』(2011)가 있다.
관련 분류
- 카테고리 분류
품목정보
- 발행일
- 2011년 07월 29일
- 쪽수, 무게, 크기
- 436쪽 | 830g | 185*235*30mm
- ISBN13
- 9788960772168
책 속으로
|
백트랙은 타겟 네트워크 환경에서 아직 발견되지 않은 취약점을 식별, 탐지, 익스플로잇할 수 있는 고급 툴이 탑재된 침투 테스트이자 보안 감사 플랫폼이다. 잘 정의된 비즈니스 목적과 정확한 테스트 계획과 함께 적절한 침투 테스트 방법론을 적용하면 철저하고 확실한 네트워크 침투 테스트를 수행할 수 있다.
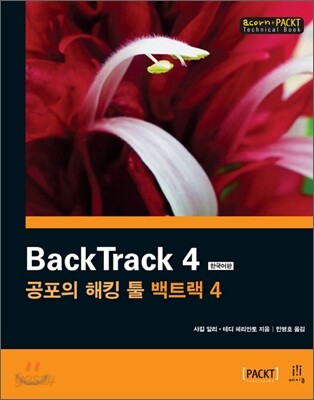
『BackTrack 4: 공포의 해킹 툴 백트랙 4』는 여러분이 읽으면서 실용적인 침투 테스트 기술을 익힐 수 있도록 최신 해커 툴과 기술을 단계별로 설명한 책이다. 이 책에서 다루는 랩 준비와 테스트 절차는 경영자 입장에서 이해할 수 있는 디지털 시대의 실제 공격 시나리오를 반영하고 있다. 보안 분야에서 경험과 전문성이 풍부한 저자는 침투 테스트를 논리적이고 체계적인 과정으로 설명하면서 업계 최고의 침투 테스트 전략을 공개한다. 『BackTrack 4: 공포의 해킹 툴 백트랙 4』는 처음이자 유일하게 백트랙 OS를 다룬 책으로, 기본적인 설치와 설정 방법은 물론, 랩 준비와 테스트 절차, 블랙박스와 화이트박스 방식의 침투 테스트 유형을 설명하고 있다. 또 유명한 보안 테스트 방법론에 관해 알아보면서 백트랙에 적합한 테스트 과정도 제안한다. 저자는 백트랙 테스트 방법론을 하나씩 다루면서 침투 테스트를 수행하는 데 필요한 다양한 보안 평가 툴을 분류별(타겟 스코핑, 정보 수집, 발견, 탐색, 취약점 매핑, 사회 공학, 익스플로잇, 권한 상승, 장악 유지, 보고)로 소개한다. 각 툴은 실전 예제를 통해 실질적인 사용법과 입증된 설정 방법을 강조하는 방식으로 설명한다. 또 모든 침투 테스터가 알차게 활용할 수 있는 추가적인 보안 툴과 보안 정보 관련 주요 리소스도 소개한다. 이 책은 높은 수준의 침투 테스트 기술을 처음부터 확실하게 익힐 수 있는 전문적이고 실용적인 가이드다. 책을 읽고 나면 실제 환경이나 실험용 테스트 베드에서 백트랙 OS를 누구보다도 잘 사용할 수 있게 될 것이다. 백트랙을 이용해서 사이버 상의 취약점을 식별, 탐지, 익스플로잇하는 침투 테스트 기술을 완전히 숙지할 수 있는 확실한 예제 중심의 가이드가 바로 『BackTrack 4: 공포의 해킹 툴 백트랙 4』다.---저자 서문 중에서 최근 몇 년 사이에 사이버 범죄의 조직화와 현금화가 본격화됐다. 돈세탁으로 생각할 수 있는 머니 뮬(money mule)이 널리 퍼지면서 해킹한 정보를 이용해서 금전적 이익을 창출하는 사이버 범죄 산업이 크게 성장하고 있다. 단순히 재미나 실력 과시를 목적으로 해킹을 하는 게 아니라 돈과 이익을 노리고 조직적으로 해킹을 하는 사례가 늘고 있다는 의미다. 또 어노니머스(Annoynmous) 같은 핵티비스트 해킹 그룹이 기업이나 국가의 정치 경제적 기밀을 공개하고, 룰즈섹(LulzSec) 같은 흥미 위주의 해킹 그룹이 소니의 플레이스테이션 네트워크를 해킹하면서 전세계가 사이버 보안과 사이버 범죄에 큰 관심을 보이기 시작했다. 우리나라에서도 몇몇 금융 기관이 해킹 피해를 입으면서 사이버 보안이 사회적인 이슈로 떠올랐다. 이런 시기에 『BackTrack 4: 공포의 해킹 툴 백트랙 4』가 나왔다. 도깨비 방망이 같은 해킹 툴을 친절히 설명하면서 실전에 바로 적용할 수 있는 해킹 과정을 자세히 다루는 이 책이 말이다. 안 그래도 해킹과 사이버 범죄가 이슈인데 옆집 철수도 악의적 해커로 만들어 버릴 수 있는 책이 나와버린 것이다. 해킹 툴은 양날의 칼과 같아서 침투 테스터나 보안 전문가가 선의의 목적으로 사용하면 IT 산업 전체의 보안 향상에 기여하지만, 악의적 해커가 악용하면 사이버 재앙을 야기할 수도 있다. 수 많은 해킹 툴을 설명하는 이 책 역시 마찬가지다. 특히 이 책에서는 기술적 원리는 모르면서 툴만 사용하는 해커인 스크립트 키디가 지침서처럼 가지고 다닐 수 있을 정도로 다양한 해킹 툴을 소개한다. 그렇기에 이들의 공격을 막아야 하는 방어자와 침투 테스터에게도 꼭 필요한 책이 바로 이 책이다. 누구나 쉽게 사용할 수 있는 위험천만한 해킹 툴은 이미 존재한다. 구더기 무서워 장 못 담그지 않듯이 악용이 두려워 강력한 해킹 툴의 존재를 숨길 수는 없다. 오히려 툴의 사용법을 더욱 널리 알려 선의의 보안 전문가가 활용할 수 있게 하는 게 최선의 방어책이다. 공격자의 툴을 이해한 방어자는 난공불락의 방어 시스템을 구축할 수 있기 때문이다. 또 이 책에서는 해킹 툴 외에도 테스트 결과 문서화와 발표, 대응책 수립 등 전문 침투 테스터의 필수 업무와 체계적인 침투 테스트 과정도 다루고 있기에 그야말로 침투 테스터를 꿈꾸는 사람의 필독서라 할 수 있다. 여러분도 이 책을 읽고 나면 강력한 사이버 무기를 하나 더 갖춘 보안 전문가로 거듭날 수 있을 것이다. ---옮긴이의 말 중에서 |
출판사 리뷰
|
『BackTrack 4: 공포의 해킹 툴 백트랙 4』는 실용적인 침투 테스트 기술을 익힐 수 있도록 최신 해커 툴과 기술을 단계별로 설명한 책이다. 이 책에서 다루는 랩 준비와 테스트 절차는 경영자 입장에서 이해할 수 있는 디지털 시대의 실제 공격 시나리오를 반영한다.
보안 분야에서 경험과 전문성이 풍부한 저자는 침투 테스트를 논리적이고 체계적인 과정으로 설명하며 업계 최고의 침투 테스트 전략을 공개한다. 『BackTrack 4: 공포의 해킹 툴 백트랙 4』는 처음이자 유일하게 백트랙 OS를 다룬 책으로, 기본적인 설치와 설정 방법은 물론, 랩 준비와 테스트 절차, 블랙박스와 화이트박스 방식의 침투 테스트 유형을 설명한다. 또 유명한 보안 테스트 방법론을 알아보면서 백트랙에 적합한 테스트 과정도 제안한다. ★ 이 책에서 다루는 내용 ★ ■ 마술 같은 침투 테스트 과정과 백트랙 리눅스 배포판에 관한 깊은 지식 ■ 해커가 침입하기 전에 미리 수행하는 사내 네트워크 시스템 보안 평가의 중요성 ■ 대표적인 사용 예와 설정 방법, 장점 등 다양한 보안 툴에 관한 실용적인 내용 ■ 실용적인 예제와 단계별 설명, 유용한 팁을 통해 알아보는 최신 보안 평가 툴의 모든 것 ■ 백트랙 OS의 설치, 설정, 실행, 갱신 방법을 포함한 테스트 랩 환경 구축 방법 ■ 백트랙 테스트 방법론 ■ 테스트 방법론에 따라 논리적으로 분류한 다양한 백트랙 보안 툴의 실전 예제 ■ 교묘한 속임수를 이용해 사람의 약점을 공략하는 타겟 공격 방법 ★ 이 책의 대상 독자 ★ 유닉스/리눅스 운영체제의 기본적인 정보 보안 관련 지식을 알고 있는 IT 보안 전문가나 네트워크 관리자, 또는 백트랙을 사용해 침투 테스트를 하고 싶은 사람이라면 누구나 이 책을 읽을 수 있다. ★ 이 책의 구성 ★ 1장, 백트랙 시작하기에서는 침투 테스트 전용으로 개발된 라이브 DVD 리눅스 배포판인 백트랙을 소개한다. 백트랙의 간단한 역사와 다양한 기능을 배우게 된다. 또 백트랙 다운로드, 설치, 설정, 업데이트 방법과 백트랙 환경에 툴을 추가로 설치하는 방법을 다룬다. 끝 부분에서는 테스터의 필요에 따라 백트랙을 어떻게 커스터마이징할 수 있는지 설명한다. 2장, 침투 테스트 방법론에서는 명확한 침투 테스트 과정을 구성하는 기본 개념, 규칙, 프랙티스, 방법, 절차 등을 논한다. 유명한 침투 테스트 유형인 블랙박스와 화이트박스 테스트를 어떻게 구별하는지 배우게 된다. 취약점 평가와 침투 테스트의 차이점도 분석한다. 다양한 보안 테스트 방법론과 이들의 핵심적인 비즈니스 기능과 특징, 이점 등을 살펴본다. 2장에서 다루는 방법론은 OSSTMM, ISSAF, OWASP, WASC-TC다. 끝으로 윤리적 관점에서 침투 테스트 업무의 연속적인 10단계로 구성된 백트랙 테스트 과정을 설명한다. 3장, 타겟 스코핑에서는 테스트 요구사항을 정할 때 가이드라인으로 활용할 수 있는 스코프 과정을 다룬다. 테스트 실행의 실질적인 로드맵을 구성하는 스코프 과정의 각 요소를 알아본다. 주요 요소는 클라이언트 요구사항 수집, 테스트 계획 수립, 테스트 한도 설정, 비즈니스 목적 정의 프로젝트 관리와 일정 등이다. 또 타겟 테스트 환경에 관한 정보를 획득하고 관리하는 방법을 배우게 된다. 4장, 정보 수집에서는 정보 수집 단계를 다룬다. 다양한 형식의 문서에서 메타데이터를 수집하고, DNS 정보를 추출하며, 경로 정보를 수집하고, 능동/수동적으로 정보를 수집할 수 있는 여러 가지 툴과 기술을 살펴본다. 또 타겟에 관해 수집한 정보를 문서화하고 정리하는 데 매우 유용한 툴도 설명한다. 5장, 타겟 발견에서는 타겟 발견과 핑거프린팅 과정을 설명한다. 타겟 발견의 주요 목적과 타겟 머신을 식별할 때 유용한 툴을 살펴본다. 마지막 부분에서는 OS 핑거프린팅에 사용할 수 있는 다양한 툴을 다룬다. 6장, 타겟 탐색에서는 타겟 탐색의 과정과 목적을 다룬다. 포트 스캐닝의 정의와 유형, 포트 스캐닝에 필요한 여러 가지 툴을 살펴본다. 열린 포트와 서비스를 매핑하는 방법도 설명한다. 7장, 취약점 매핑에서는 대표적인 두 가지 취약점 유형인 로컬과 원격 취약점을 다룬다. 또 통합적인 공통 패턴에 따라 임의의 취약점을 분류할 때 사용할 수 있는 업계 표준의 취약점 분류법을 몇 개 소개한다. 다음으로 타겟 환경의 보안 취약점을 찾고 분석하는 데 유용한 여러 가지 보안 툴을 설명한다. 7장에서 다루는 툴은 오픈VAS, 시스코, 퍼징, SMB, SNMP, 웹 애플리케이션 분석 툴의 6가지 분류로 나눌 수 있다. 8장, 사회 공학에서는 전문 사회 공학자가 사람을 속여 정보를 누설하게 하거나 특정 행위를 수행하게 할 때 사용하는 핵심 원리와 프랙티스를 다룬다. 사회 공학자의 목표와 비전을 가능케 해주는 기본적인 심리학적 원리도 설명하며, 실질적인 예를 통해 사회 공학의 공격 과정과 기법도 살펴본다. 마지막 부분에서는 컴퓨터 기술에 기반한 두 개의 유명한 사회 공학 툴을 사용하는 실전 예제를 소개하면서 타겟의 사람 인프라를 어떻게 평가할 수 있는지 알아본다. 9장, 타겟 익스플로잇에서는 실제로 익스플로잇을 수행할 때 사용할 수 있는 프랙티스와 툴을 다룬다. 취약점을 이해, 조사, 테스트할 때 매우 중요한 취약점 연구 분야를 살펴본다. 또 공개 익스플로잇과 이를 언제 사용할 수 있는지에 관한 최신 정보를 얻을 수 있는 다양한 익스플로잇 저장소를 소개한다. 타겟 평가 분야에서 정말 유명한 익스플로잇 툴킷도 배운다. 끝으로 간단한 메타스플로잇 프레임워크용 익스플로잇 모듈을 작성하는 과정을 살펴본다. 10장, 권한 상승에서는 권한 상승과 네트워크 스니핑, 스푸핑에 필요한 툴과 기술을 다룬다. 암호 공격 툴을 사용해 공격자의 권한을 상승시키는 방법을 살펴본다. 또 네트워크 트래픽을 스니핑할 수 있는 툴도 소개한다. 끝으로 스푸핑 공격을 실행하는 데 유용한 몇 가지 툴을 설명한다. 11장, 장악 유지에서는 유명한 프로토콜 터널링, 프록시, 단대단 통신 툴을 소개한다. 공격자는 이런 툴을 사용해서 자신과 피해자 머신 사이에 은닉 채널을 생성할 수 있다. 12장, 문서화와 보고에서는 문서화, 보고서 준비, 발표 등 침투 테스트에 필수적인 부분을 설명한다. 이런 과정을 통해 체계적이고 구조적이며 일관된 방식으로 테스트 보고서를 작성할 수 있다. 또 결과 검증 과정, 보고서 유형, 발표 가이드라인, 테스트 후절차에 관한 내용도 다룬다. 부록 A, 기타 유용한 툴에서는 침투 테스트에 유용하게 사용할 수 있는 추가적인 툴을 소개한다. 부록 B, 주요 리소스에서는 다양한 참고 자료 리소스를 설명한다. |