
이미 소장하고 있다면 판매해 보세요.
- 해외배송 가능?
- 문화비소득공제 가능
이 상품의 태그


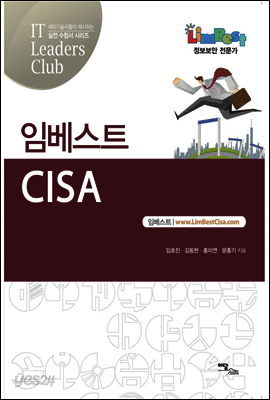
책소개
목차
|
STEP 1 정보시스템 감사 프로세스
1. 정보시스템 감사 개요 2. 정보시스템 감사 프로세스 3. ISACA의 IT 감사 및 보증 기준과 가이드라인 4. 위험분석 5. 내부통제 6. 정보시스템 감사 수행 STEP 2 IT 거버넌스 및 관리 1. IT 거버넌스 및 관리의 개요 2. 기업 거버넌스와 IT 거버넌스 3. 모니터링과 보증 실무 4. 정보화 전략 5. 프로세스 개선 모델 6. Val IT 7. IT 정책 8. 위험관리 9. IT 아웃소싱(ITO: Information Technology Sourcing) 10. 비즈니스 연속성 계획: BCP/DRP STEP 3 정보시스템의 획득, 개발 및 구현 1. IS의 획득과 개발 및 구현 시험 개요 2. 프로젝트 관리 3. 정보시스템 생명주기(SDLC) 4. 소프트웨어 품질 5. 응용통제 6. 비즈니스 응용 시스템 STEP 4 정보시스템 운영, 유지보수/지원 1. 정보시스템 운영, 유지보수/지원 과목 시험 개요 2. 정보시스템 운영관리 3. 정보시스템 하드웨어 4. 정보시스템 소프트웨어 5. 정보시스템 네트워크 6. 인프라 및 운영 감사 STEP 5 정보자산의 보호 1. 정보자산의 보호 개요 2. 전화 접속 접근 3. 식별과 인증 4. 인증 관리를 위한 SSO(Single Sing On) 5. 접근통제 관리와 인증 프로토콜 6. Data 기반 접근통제 기술 7. 접근통제 보안 모델 8. 공격(Attacks) 9. 방어 |
저자 소개
저자 : 임호진
SPE 기술사 컨설팅 CEO, 서울과학기술대학교 박사수료를 했으며 한국 공인감리단 감리원, ISMS 인증심사원이다. LIG 시스템?한국IBM SCC 차장, 동양종합금융증권 과장, 74회 정보관리기술사, 수석감리원, PMP, ITIL, MCSE, OCP, 투자상담사, 교원자격 등의 경력이 있다.
저자 : 김동현
한국정보기술단 수석이다. 한국신용정보에 있엇으며 CISA, 정보관리기술사, 수석감리원등을 거쳤다.
저자 : 홍미연
한국 RFID/USN 협회, 쌍용정보통신 교육센터 근무 중이다. 경기대학교 행정학과, 평생교육사 학위를 받았다.
저자 : 문홍기
한화, 컴퓨터응용시스템 기술사, CISA, CISSP, 수석감리원이다.
품목정보
- 발행일
- 2013년 03월 08일
- 쪽수, 무게, 크기
- 304쪽 | 670g | 188*257*30mm
- ISBN13
- 9788926841204
사락 별점0
혜택 및 유의사항밑줄0
혜택 및 유의사항
29,700원
총 1개
29,700원
